
Bewertet habt ihr in Teil 4, die Strategie geklärt in Teil 5. Jetzt steht die Frage im Raum, die uns in Projekten am häufigsten gestellt wird: Womit fangen wir an? Die gute Nachricht: Ihr müsst nicht alles auf einmal machen. Die bessere Nachricht: Mit den ersten Etappen schließt ihr bereits die Wege, über die die meisten Angriffe laufen.
Serie: Zero Trust in der Praxis
- Teil 1: Was ist Zero Trust?
- Teil 2: Die Bedrohungslage 2026
- Teil 3: Das Zero-Trust-Modell von Microsoft
- Teil 4: Der Zero Trust Workshop
- Teil 5: Der CISO-Workshop
- Teil 6: Wo anfangen? Die Roadmap – ihr seid hier
- Teil 7: Microsoft-Technologien je Säule
Richtig priorisieren
Bevor es an die Reihenfolge geht, ein kurzer Blick darauf, wie man priorisiert. Microsoft gibt in seinen Referenzarchitekturen eine einfache Regel vor: Konzentriert euch auf die verbreiteten Angriffe, nicht auf den Angriff der Woche. Angreifer bevorzugen bewährte, billige Methoden. Microsoft unterscheidet drei Stufen:
- Verbreitet – wird gegen euch oder ähnliche Unternehmen eingesetzt, etwa Phishing, Password Spray und wiederverwendete Kennwörter aus alten Datenlecks.
- Bewährt – funktioniert nachweislich irgendwo in freier Wildbahn.
- Möglich – theoretisch denkbar, aber derzeit kaum aktiv genutzt.
Fangt bei Stufe 1 an. Und habt dabei immer eure geschäftskritischen Systeme und die direkten Wege dorthin im Blick – also vor allem Admin-Konten.
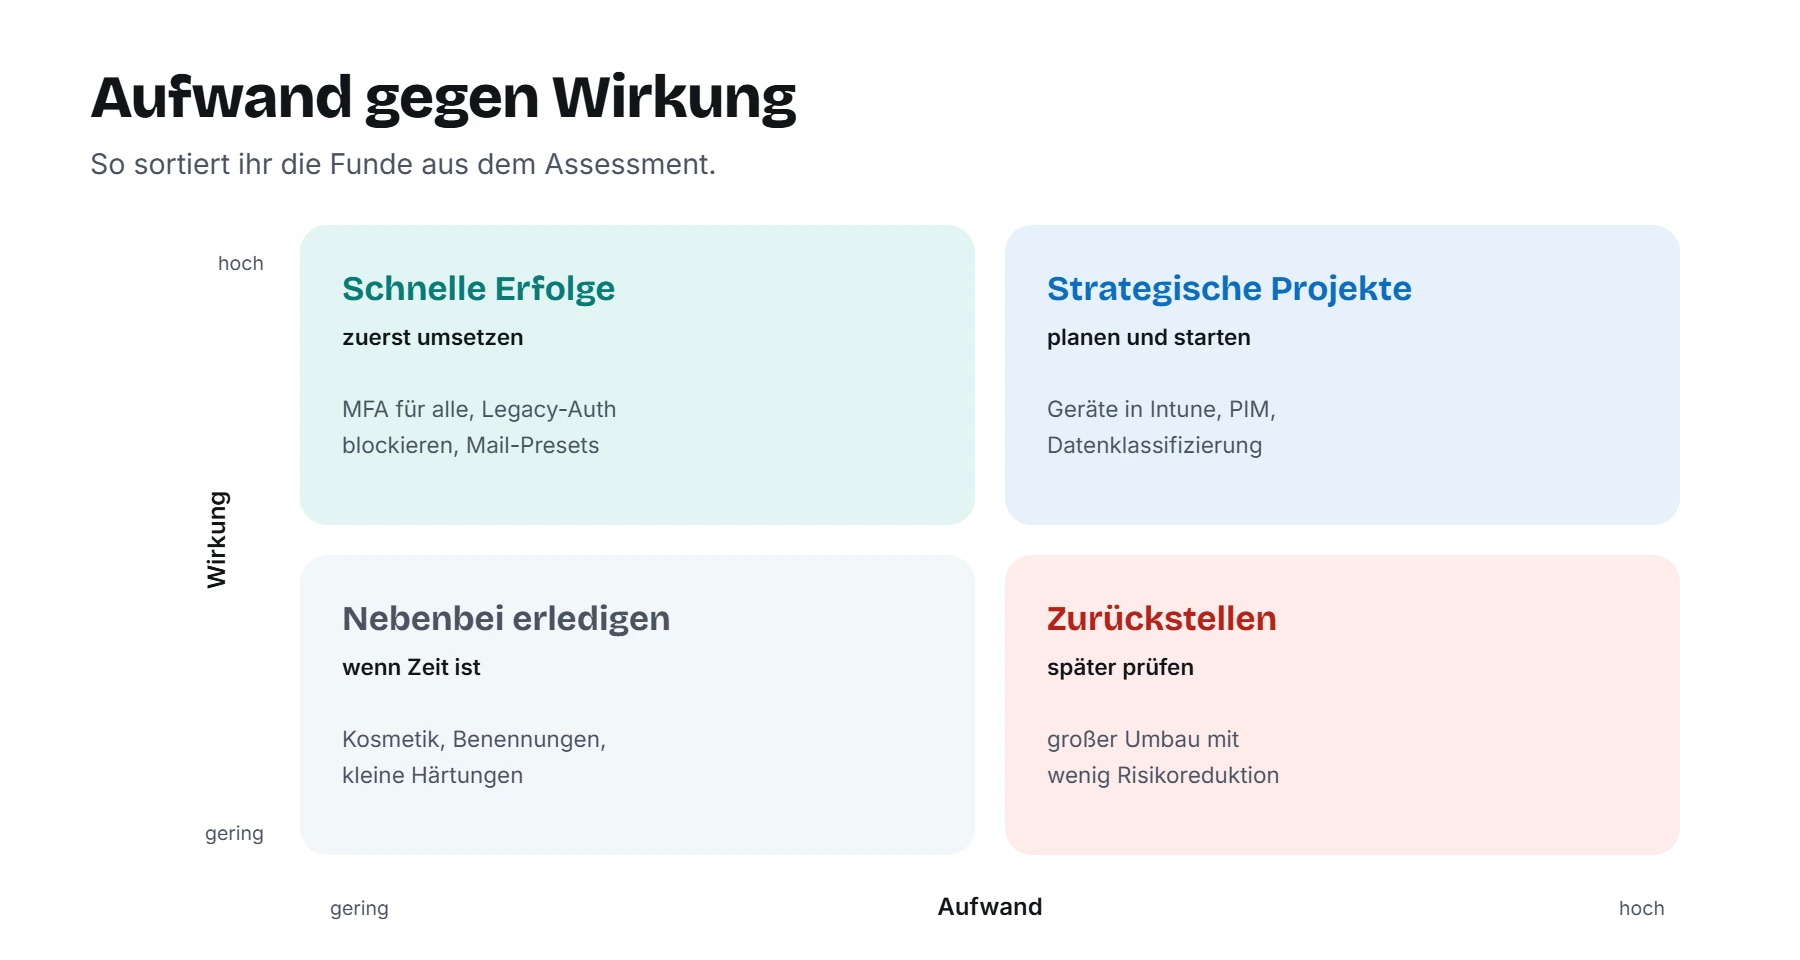
Für die Feinplanung hilft ein Blick auf Aufwand und Wirkung. Ordnet die Funde aus dem Zero Trust Assessment in diese vier Felder ein:
Die Roadmap in Etappen
Die folgende Reihenfolge hat sich in unseren Projekten bewährt. Sie orientiert sich an den Empfehlungen von Microsoft – vom Rapid Modernization Plan über die Einführungsphasen für Conditional Access bis zu den Prioritäten aus dem Digital Defense Report. Die Zeitangaben sind Richtwerte für ein mittelständisches Unternehmen und hängen natürlich von eurem Startpunkt ab.
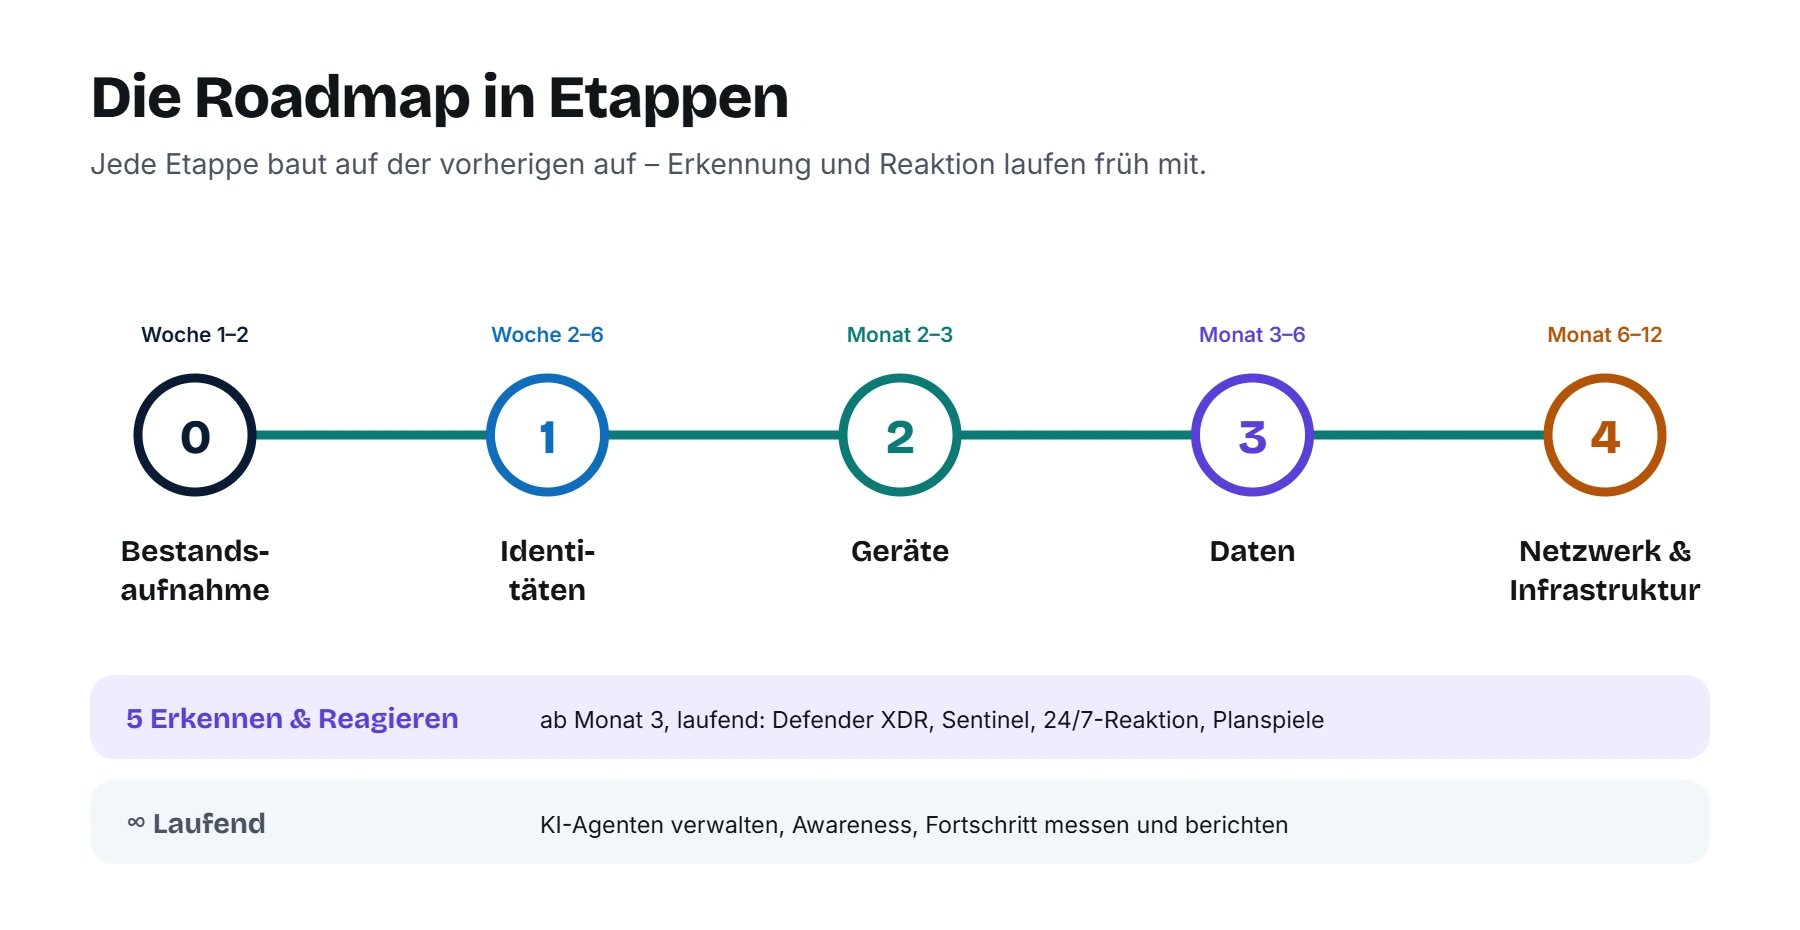
Bestandsaufnahme – Etappe 0 (Woche 1–2)
- Zero Trust Assessment ausführen und Secure Score ansehen.
- Geschäftskritische Systeme und Daten benennen: Was darf auf keinen Fall ausfallen oder abfließen?
- Verantwortliche je Säule festlegen und ein Gremium mit Geschäftsleitung bilden.
- Lizenzen prüfen: Was habt ihr bereits und nutzt es nicht? Gerade in Microsoft 365 Business Premium oder E3/E5 schlummern oft viele ungenutzte Funktionen.
Identitäten absichern – Etappe 1 (Woche 2–6)
Die Identität ist die zentrale Steuerungsebene. Hier erzielt ihr die größte Wirkung mit dem geringsten Aufwand:
- Notfallkonten anlegen, mit FIDO2-Schlüssel, aus allen Richtlinien ausgenommen.
- MFA für alle Benutzer und alle Ressourcen, veraltete Authentifizierung blockieren, Device Code Flow einschränken.
- Phishing-resistente MFA für Administratoren – Passkeys oder Windows Hello for Business.
- Getrennte Admin-Konten und, sobald möglich, Privileged Identity Management statt dauerhafter Admin-Rollen.
- Self-Service-Kennwortzurücksetzung und eine geschützte MFA-Registrierung – damit der Helpdesk nicht zum Einfallstor wird.
- Überwachungsprotokoll einschalten und Anmeldeprotokolle aufbewahren.
Alle Conditional-Access-Richtlinien dafür erklären wir Schritt für Schritt in unserer Serie Conditional Access verstehen – insbesondere im Basis-Set.
Schnell sichtbar: E-Mail
Parallel zur Identität lohnt sich ein schneller Blick auf die E-Mail-Sicherheit, weil Phishing dort beginnt: SPF, DKIM und DMARC für alle Domains, die voreingestellten Schutzrichtlinien von Defender for Office 365 und das Abschalten der externen Weiterleitung. Wie das geht, steht in unserem Fahrplan für Microsoft 365 Business Premium.
Geräte verwalten und schützen – Etappe 2 (Monat 2–3)
- Alle Firmengeräte in Intune registrieren, nicht genutzte Plattformen und private Windows-Geräte sperren.
- Konformitätsrichtlinien: Verschlüsselung, aktueller Patchstand, Virenschutz, Firewall.
- Defender for Endpoint aktivieren, Regeln zur Verringerung der Angriffsfläche einführen, lokale Admin-Kennwörter mit LAPS verwalten.
- Conditional Access an den Gerätezustand koppeln: Zugriff nur von konformen Geräten, auf privaten Smartphones mit App-Schutz.
Daten schützen – Etappe 3 (Monat 3–6)
- Herausfinden, wo sensible Daten liegen und wer Zugriff hat – vor allem in SharePoint und OneDrive.
- Übermäßige Freigaben abbauen. Das ist spätestens vor der Einführung von Microsoft 365 Copilot Pflicht, denn KI findet alles, was ein Benutzer sehen darf.
- Vertraulichkeitsbezeichnungen einführen und mit Data Loss Prevention verhindern, dass sensible Daten das Unternehmen verlassen.
- Backups prüfen: offline oder unveränderbar, und die Wiederherstellung regelmäßig testen.
Netzwerk und Infrastruktur – Etappe 4 (Monat 6–12)
- Edge-Geräte inventarisieren, zeitnah patchen und Verwaltungszugänge aus dem Internet entfernen.
- Das klassische VPN schrittweise ablösen – etwa durch identitätsbasierten Zugriff mit Microsoft Entra Private Access.
- Server und Cloud-Ressourcen mit Defender for Cloud absichern, Administratorzugriffe nur bei Bedarf freigeben.
- Netzwerke segmentieren, damit ein kompromittiertes Gerät nicht das ganze Netz erreicht.
- Die Angriffsfläche fortlaufend mit Exposure Management beobachten statt einmal im Jahr zu prüfen.
Erkennen und reagieren – Etappe 5 (ab Monat 3, laufend)
- Signale in Microsoft Defender XDR zusammenführen – Identität, E-Mail, Geräte und Cloud-Apps.
- Wer mehr Datenquellen braucht – Firewalls, VPN, Drittanbieter –, ergänzt Microsoft Sentinel als SIEM.
- Rund um die Uhr reagieren können: Angriffe kommen oft nachts und am Wochenende. Ein eigenes SOC im 24/7-Betrieb braucht mehrere Vollzeitstellen. Für die meisten mittelständischen Unternehmen ist ein externer Managed-Detection-and-Response-Dienst (MDR) deshalb der realistischere Weg.
- Notfallpläne üben: Wer ruft wen an, wer darf Systeme isolieren? Ein Planspiel pro Jahr deckt die meisten Lücken auf.
Laufend: KI, Governance und Menschen
- KI-Agenten wie Identitäten behandeln: registrieren, Berechtigungen begrenzen, überwachen.
- Awareness: Phishing-Simulationen und kurze Schulungen – mit Fokus auf Telefon-Betrug und QR-Codes.
- Fortschritt messen: Assessment regelmäßig wiederholen, Roadmap im Workshop-Tool fortschreiben, der Geschäftsleitung berichten.
Typische Stolpersteine
Die häufigsten Gründe, warum Zero-Trust-Vorhaben stocken: Es wird mit dem Netzwerk statt mit der Identität begonnen, Richtlinien werden ohne Testphase scharf geschaltet, Ausnahmen werden nie wieder aufgeräumt – und niemand fühlt sich für das Gesamtbild verantwortlich. Ein klarer Verantwortlicher pro Säule und ein Termin pro Quartal für die Überprüfung lösen die meisten dieser Probleme.
Die Roadmap auf einen Blick
| Etappe | Schwerpunkt | Wichtigste Maßnahmen |
|---|---|---|
| 0 | Bestandsaufnahme | Assessment, kritische Systeme, Verantwortliche, Lizenzen |
| 1 | Identitäten | Notfallkonten, MFA, Legacy-Auth blockieren, phishing-resistente Admins, PIM |
| 2 | Geräte | Intune, Konformität, Defender for Endpoint, gerätebasierter Zugriff |
| 3 | Daten | Freigaben aufräumen, Bezeichnungen, DLP, Backups testen |
| 4 | Netzwerk & Infrastruktur | Edge-Geräte, VPN ablösen, Defender for Cloud, Segmentierung |
| 5 | Erkennen & Reagieren | Defender XDR, Sentinel, 24/7-Reaktion, Planspiele |
| laufend | KI, Governance, Menschen | Agenten verwalten, Awareness, Fortschritt messen |
Wie es weitergeht
Im letzten Teil der Serie, Teil 7, ordnen wir die Microsoft-Technologien den Säulen zu: Welches Produkt deckt was ab, und welche Lizenz braucht ihr dafür – von Business Premium bis E5?
Offizielle Microsoft-Quellen
- Sicherheitslage schnell modernisieren
- Geschäftsschäden durch einen Vorfall verhindern oder verringern
- Conditional-Access-Bereitstellung planen (mit Einführungsphasen)
- Privileged Access – Strategie
- Microsoft Digital Defense Report 2026
- Microsoft Cybersecurity Reference Architectures (MCRA)
Serie: Zero Trust in der Praxis
- Teil 1: Was ist Zero Trust?
- Teil 2: Die Bedrohungslage 2026
- Teil 3: Das Zero-Trust-Modell von Microsoft
- Teil 4: Der Zero Trust Workshop
- Teil 5: Der CISO-Workshop
- Teil 6: Wo anfangen? Die Roadmap – ihr seid hier
- Teil 7: Microsoft-Technologien je Säule
