
Im vorigen Teil haben wir mit dem Zero Trust Workshop die Technik bewertet. Doch selbst die besten Richtlinien helfen wenig, wenn Budget, Zuständigkeiten und Prioritäten nicht geklärt sind. Microsoft bietet dafür einen zweiten, weniger bekannten Baustein an: den CISO-Workshop. Dabei richtet er sich an Security-Verantwortliche, IT-Leitungen und Architekten – und ist frei zugänglich als Video-Reihe mit Folien.
Serie: Zero Trust in der Praxis
Was ist der CISO-Workshop?
Der CISO-Workshop hilft laut Microsoft, die Modernisierung des Sicherheitsprogramms zu beschleunigen – mit Referenzstrategien, die auf Zero-Trust-Prinzipien beruhen. Außerdem deckt er alle Aspekte eines umfassenden Sicherheitsprogramms ab: strategische Initiativen, Rollen und Verantwortlichkeiten, Erfolgskennzahlen, Reifegradmodelle und typische Fehler aus echten Projekten.
Die Videos dauern zusammen etwa vier Stunden und sind modular aufgebaut – ihr könnt also direkt zu dem Teil springen, der euch gerade interessiert. Darüber hinaus können Kunden mit Microsoft Unified Support den Workshop über ihren Customer Success Account Manager als begleitete Sitzung anfragen.
Zielgruppe sind vor allem CISOs und Security-Leitungen, CIOs und IT-Leitungen sowie Unternehmens- und Sicherheitsarchitekten. Aber auch wer in einem mittelständischen Unternehmen „nebenbei“ für Sicherheit zuständig ist, findet hier sehr viel Brauchbares.
Der Aufbau in drei Teilen

Kontext und Grundlagen (Teil A)
- Trends, die Sicherheit verändern – Bedrohungslage, Technik und Geschäftsmodelle.
- Wandel von Rollen und Verantwortlichkeiten in Security-Teams.
- Empfohlene Strategie und Initiativen: die Rolle von Zero Trust, die (geringen) Kosten für Angreifer, verlässliche Informationen und eine geschäftliche Analyse von Ransomware-Angriffen.
Ausrichtung am Geschäft (Teil B)
- Mit der Geschäftsleitung über Sicherheit sprechen – in deren Sprache, mit den richtigen Kennzahlen.
- Risiko-Einblicke: Sicherheit hat eine doppelte Aufgabe – Risiko senken und Geschäftsziele ermöglichen.
- Sicherheit integrieren: Security-Teams untereinander und mit IT- und Geschäftsprozessen verzahnen. Dazu gehört ein eigenes Posture Management, das vorbeugend arbeitet und das SOC ergänzt.
- Geschäftliche Resilienz als Leitstern des gesamten Programms.
- Reifegradmodelle mit konkreten Schritten zur nächsten Stufe.
Sicherheitsdisziplinen (Teil C)
- Zugriffskontrolle: Identität und Netzwerkzugriff wachsen zu einem einheitlichen Ansatz zusammen.
- Security Operations: die wichtigsten Erfolgskennzahlen und kulturellen Grundlagen eines SOC.
- Schutz der Assets: Sicherheit nach Geschäftskritikalität priorisieren und effizient skalieren.
- Security Governance: Brücke zwischen Geschäftszielen und Technik – mit Risiko, Compliance, Architektur und Bedrohungsinformationen.
- Innovationssicherheit: von klassischer Anwendungssicherheit zu DevSecOps.
Fünf Gedanken aus dem Workshop, die hängen bleiben
1. Erfolg heißt: Der Angreifer scheitert
Was ist eigentlich Erfolg in der Sicherheit? Microsoft gibt darauf eine erfrischend klare Antwort: Erfolg ist das Scheitern des Angreifers – vollständig, im Idealfall, oder zumindest so, dass ihn jeder Schritt mehr Zeit, Geld und Risiko kostet. Daraus ergeben sich folglich zwei Stoßrichtungen, die Microsoft „Left of Bang“ und „Right of Bang“ nennt – vor und nach dem Knall:
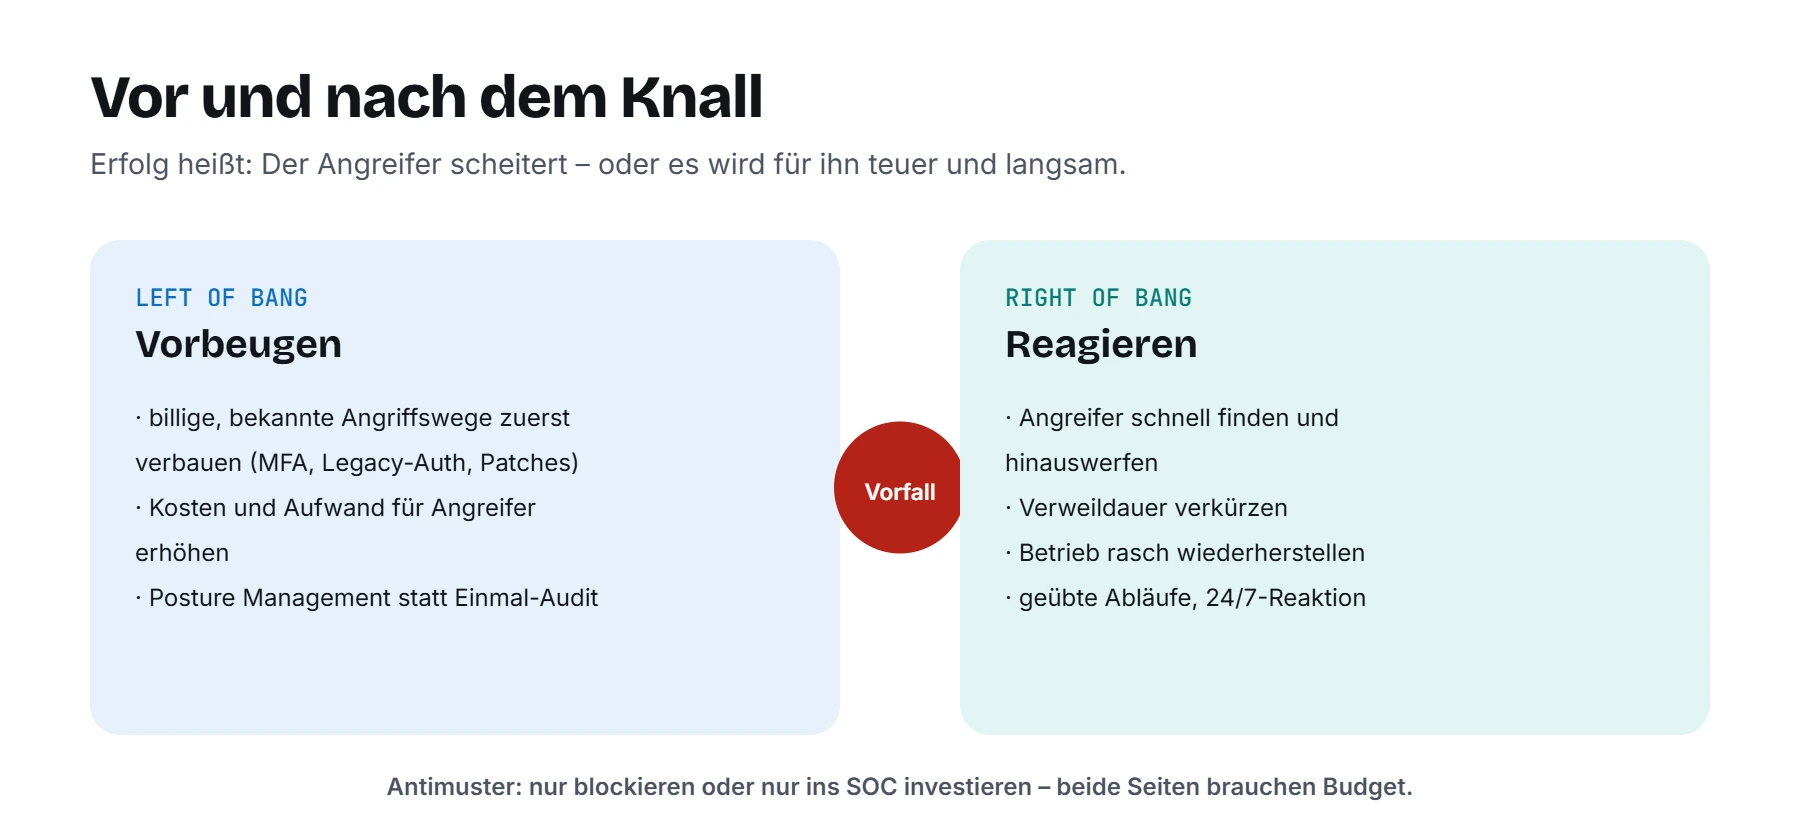
- Vor dem Vorfall: Die billigsten und einfachsten Angriffswege zuerst verbauen – etwa Kennwort-Angriffe mit MFA, veraltete Protokolle, fehlende Patches.
- Nach dem Vorfall: Angreifer schnell finden und hinauswerfen, die Verweildauer verkürzen und den Betrieb schnell wiederherstellen.
Ein häufiges Antimuster ist außerdem die Schieflage: Entweder wird versucht, alles zu blockieren, oder es wird ausschließlich in das SOC investiert. Beides allein funktioniert jedoch nicht.
2. Sicherheit ist Mannschaftssport
Tatsächlich beeinflusst jede Rolle im Unternehmen das Risiko: Mitarbeitende, die auf Links klicken oder Daten teilen, Führungskräfte, die mit knappen Budgets oder ehrgeizigen Zielen Sicherheitsmaßnahmen verhindern, Entwickler, die unter Zeitdruck Abkürzungen nehmen. Der Workshop zeigt deshalb, wie Verantwortung für Sicherheit in alle Rollen gehört – vom Vorstand bis zum Helpdesk.
3. Weg mit falschen Annahmen
Klassische Sicherheit beruht jedoch auf Annahmen, die nicht mehr stimmen. Microsoft nennt in seinen Referenzarchitekturen, auf denen auch der Workshop aufbaut, unter anderem:
| Falsche Annahme | Zero-Trust-Antwort |
|---|---|
| Der Netzwerkperimeter hält Angreifer draußen | Schutz am Asset ausrichten, nicht am Netz |
| Kennwörter sind stark genug | Explizit überprüfen: MFA, besser phishing-resistent |
| IT-Admins sind sicher | Eine Strategie für privilegierten Zugriff umsetzen |
| Die IT-Infrastruktur ist sicher | Integrität von Systemen und Dienstkonten aktiv prüfen |
| Entwickler schreiben immer sicheren Code | Sicherheit in den Entwicklungsprozess einbauen |
| Software und Komponenten sind vertrauenswürdig | Die Lieferkette absichern |
| Sicherheit bremst die Produktivität | Schutzmaßnahmen an Geschäftszielen ausrichten |
Das Ziel nennt Microsoft deshalb „Zero Assumed Trust“: implizite Vertrauensannahmen finden und eine nach der anderen abbauen.
4. Mit der Geschäftsleitung in deren Sprache reden
Allerdings möchte kaum ein Vorstand über Conditional-Access-Richtlinien sprechen. Stattdessen möchte er wissen, welches Risiko für das Geschäft besteht, was es kostet und was die Investition bringt. Der Workshop gibt hier konkrete Hilfen – zum Beispiel die geschäftliche Analyse eines Ransomware-Angriffs: Wie lange steht der Betrieb still, was kostet die Wiederherstellung? Genau diese Rechnung überzeugt nämlich eher als jede Feature-Liste.
5. Anfangen ist wichtiger als Perfektion
Der vielleicht wichtigste Satz aus den Referenzarchitekturen: Sicherheit ist etwas, das man tut, nicht etwas, das man hat. Ähnlich wie beim Hausputz wird die Arbeit zwar nie „fertig“, trotzdem lohnt es sich, dranzubleiben. Ganzheitlich denken, rigoros priorisieren, einfach anfangen – und sich kontinuierlich verbessern.
So nutzt ihr den CISO-Workshop im Mittelstand
Zunächst einmal: Ihr müsst nicht alle vier Stunden auf einmal schauen. Unser Vorschlag: Startet mit Teil A, um die Argumentation zu verstehen, und nehmt euch dann aus Teil B das Kapitel zum Gespräch mit der Geschäftsleitung vor. Anschließend lässt sich daraus in einer Stunde eine interne Präsentation bauen, die erklärt, warum ihr in Zero Trust investieren wollt.
Zero Trust Workshop und CISO-Workshop im Zusammenspiel
Die beiden Workshops ergänzen sich dabei gut:
| CISO-Workshop | Zero Trust Workshop | |
|---|---|---|
| Ebene | Strategie und Programm | Technik und Umsetzung |
| Zielgruppe | CISO, CIO, Architekten, Geschäftsleitung | Säulen-Verantwortliche, Admins, Architekten |
| Ergebnis | Prioritäten, Rollen, Kennzahlen, Reifegrad | Assessment-Bericht, Roadmap je Säule |
| Format | Videos und Folien, ca. 4 Stunden | Assessment-Tool, Web-App, Arbeitssitzungen je Säule |
Unsere Empfehlung: Der CISO-Workshop klärt das Warum und die Prioritäten, der Zero Trust Workshop das Was und Wie. Wer beides kombiniert, hat folglich am Ende eine Roadmap, die von der Technik getragen und von der Geschäftsleitung unterstützt wird.
Wie es weitergeht
Damit habt ihr jetzt Bewertung und Strategie beisammen. In Teil 6 wird es konkret: Wo fangt ihr an? Wir zeigen eine praxiserprobte Reihenfolge in Etappen – von den schnellen Erfolgen in den ersten Wochen bis zu den größeren Vorhaben.
Offizielle Microsoft-Quellen
- Der CISO-Workshop
- Videos des CISO-Workshops
- Folien des CISO-Workshops (PDF)
- Microsoft Cybersecurity Reference Architectures (MCRA)
- Microsoft Security Adoption Framework
Serie: Zero Trust in der Praxis
