
Die Theorie steht: In Teil 1 haben wir die Prinzipien erklärt, in Teil 2 die Angriffe und in Teil 3 das Modell von Microsoft. Bleibt die wichtigste Frage: Wo stehen wir eigentlich? Genau dafür hat Microsoft den Zero Trust Workshop entwickelt – inklusive eines Werkzeugs, das euren Tenant automatisch prüft. Beides ist kostenlos, und ihr könnt es selbst durchführen.
Serie: Zero Trust in der Praxis
- Teil 1: Was ist Zero Trust?
- Teil 2: Die Bedrohungslage 2026
- Teil 3: Das Zero-Trust-Modell von Microsoft
- Teil 4: Der Zero Trust Workshop – ihr seid hier
- Teil 5: Der CISO-Workshop
- Teil 6: Wo anfangen? Die Roadmap
- Teil 7: Microsoft-Technologien je Säule
Was ist der Zero Trust Workshop?
Der Zero Trust Workshop ist ein Leitfaden, mit dem ihr eine stimmige, umsetzbare Sicherheitsstrategie und einen Einführungsplan nach Zero-Trust-Prinzipien entwickelt. Er besteht aus drei Teilen:
| Baustein | Was er macht |
|---|---|
| Zero Trust Assessment | Ein PowerShell-Modul, das eure Tenant-Konfiguration ausliest und gegen Hunderte von Best Practices prüft. Es liefert Bewertungen, Lücken und Empfehlungen je Zero-Trust-Säule. |
| Workshop-Tool | Eine Web-App unter zerotrust.microsoft.com, in der ihr je Säule Aufgaben bewertet, Status pflegt und eure Roadmap dokumentiert. |
| Workshop-Anleitungen | Texte für Moderierende und Teilnehmende zu jeder Säule – von Identität bis KI. |
Ihr könnt den Workshop im Self-Service durchführen oder ihn von Microsoft oder einem Partner begleiten lassen. Microsoft pflegt die Inhalte offen auf GitHub und aktualisiert sie regelmäßig. Einen formalen Microsoft-Support gibt es dafür allerdings nicht – Fragen laufen über GitHub.
Teil 1: Das Zero Trust Assessment
Das Assessment ist das technische Rückgrat des Workshops. Statt Konfigurationen in Entra, Intune und Purview von Hand gegen Dokumentationen zu prüfen, testet das Werkzeug automatisch Hunderte Einstellungen. Die Prüfungen stammen laut Microsoft aus Industriestandards wie NIST, CISA und CIS, aus Microsofts eigenen internen Sicherheits-Baselines und aus Erfahrungen aus Tausenden Kundenprojekten. Sie sind an den Zero-Trust-Säulen und an der Secure Future Initiative (SFI) von Microsoft ausgerichtet.
Sicher und transparent
Das Assessment arbeitet nur lesend und speichert alle Daten lokal auf eurem Rechner. Der Quellcode ist offen auf GitHub einsehbar. Trotzdem gilt: Der Bericht enthält sensible Informationen über euren Tenant, die für Angreifer wertvoll wären. Teilt ihn nur mit berechtigten Personen und löscht den Ordner nach der Auswertung.
Voraussetzungen
- PowerShell 7 auf dem Rechner, von dem aus ihr prüft. Geräte mit Windows auf ARM werden derzeit nicht unterstützt.
- Für den ersten Lauf einen Globalen Administrator, der den benötigten Leseberechtigungen für Microsoft Graph zustimmt.
- Für weitere Läufe reicht ein Konto mit den Rollen Globaler Leser, Sicherheitsleseberechtigter, Exchange-Administrator und SharePoint-Administrator.
- Optional: Zugriff auf ein Azure-Abonnement, damit geprüft werden kann, ob Anmelde- und Überwachungsprotokolle exportiert werden. Ohne Azure wird dieser Test übersprungen.
So führt ihr das Assessment durch
- Modul installieren. Öffnet ein neues PowerShell-7-Fenster und installiert das Modul. Ältere Versionen solltet ihr vorher deinstallieren.
- Verbinden. Mit
Connect-ZtAssessmentmeldet ihr euch nacheinander an Microsoft Graph, Azure, Exchange und SharePoint an. Beim ersten Mal erscheint die Zustimmung für die Leseberechtigungen. - Assessment starten. Mit
Invoke-ZtAssessmentbeginnt die Prüfung. Bei großen Tenants kann das laut Microsoft mehr als 24 Stunden dauern – bitte nicht abbrechen, auch wenn Warnungen erscheinen. - Bericht ansehen. Am Ende öffnet sich der HTML-Bericht automatisch im Browser.
# Einmalig: Modul installieren
Install-Module ZeroTrustAssessment -Scope CurrentUser

# Anmelden an Graph, Azure, Exchange und SharePoint
Connect-ZtAssessment

# Prüfung starten und Bericht in einem eigenen Ordner ablegen
Invoke-ZtAssessment -Path C:\ZT-Assessment
Den Bericht lesen
Der Bericht startet mit einer Übersicht zu eurem Tenant. Darunter findet ihr Reiter für Identität, Geräte, Netzwerk und Daten. Jeder Test zeigt ein Risiko und einen Status. Ein Klick auf einen Test erklärt, was geprüft wurde, und listet die empfohlenen Schritte zur Behebung.
So nutzt ihr die Ergebnisse
Sortiert nicht nur nach Risiko, sondern auch nach Aufwand. Viele Funde mit hohem Risiko lassen sich mit wenigen Klicks beheben – etwa eine fehlende Richtlinie gegen veraltete Authentifizierung. Das sind eure ersten Erfolge. In Teil 6 zeigen wir, wie ihr daraus eine Reihenfolge macht.
Teil 2: Der Workshop und die Roadmap
Das Assessment sagt euch, wo ihr steht. Der Workshop hilft, daraus einen Plan zu machen. Im Workshop-Tool arbeitet ihr euch Säule für Säule durch eine Liste von Aufgaben, die Microsoft als Basis-Roadmap vorgibt. Jede Aufgabe hat einen Status – nicht begonnen, in Arbeit, abgeschlossen, blockiert oder wird nicht verfolgt –, Platz für Notizen und einen Link zur passenden Dokumentation. Filter zeigen euch Aufwand, Auswirkung auf die Benutzer und die nötige Lizenz. Die Ergebnisse lassen sich als Bericht exportieren.
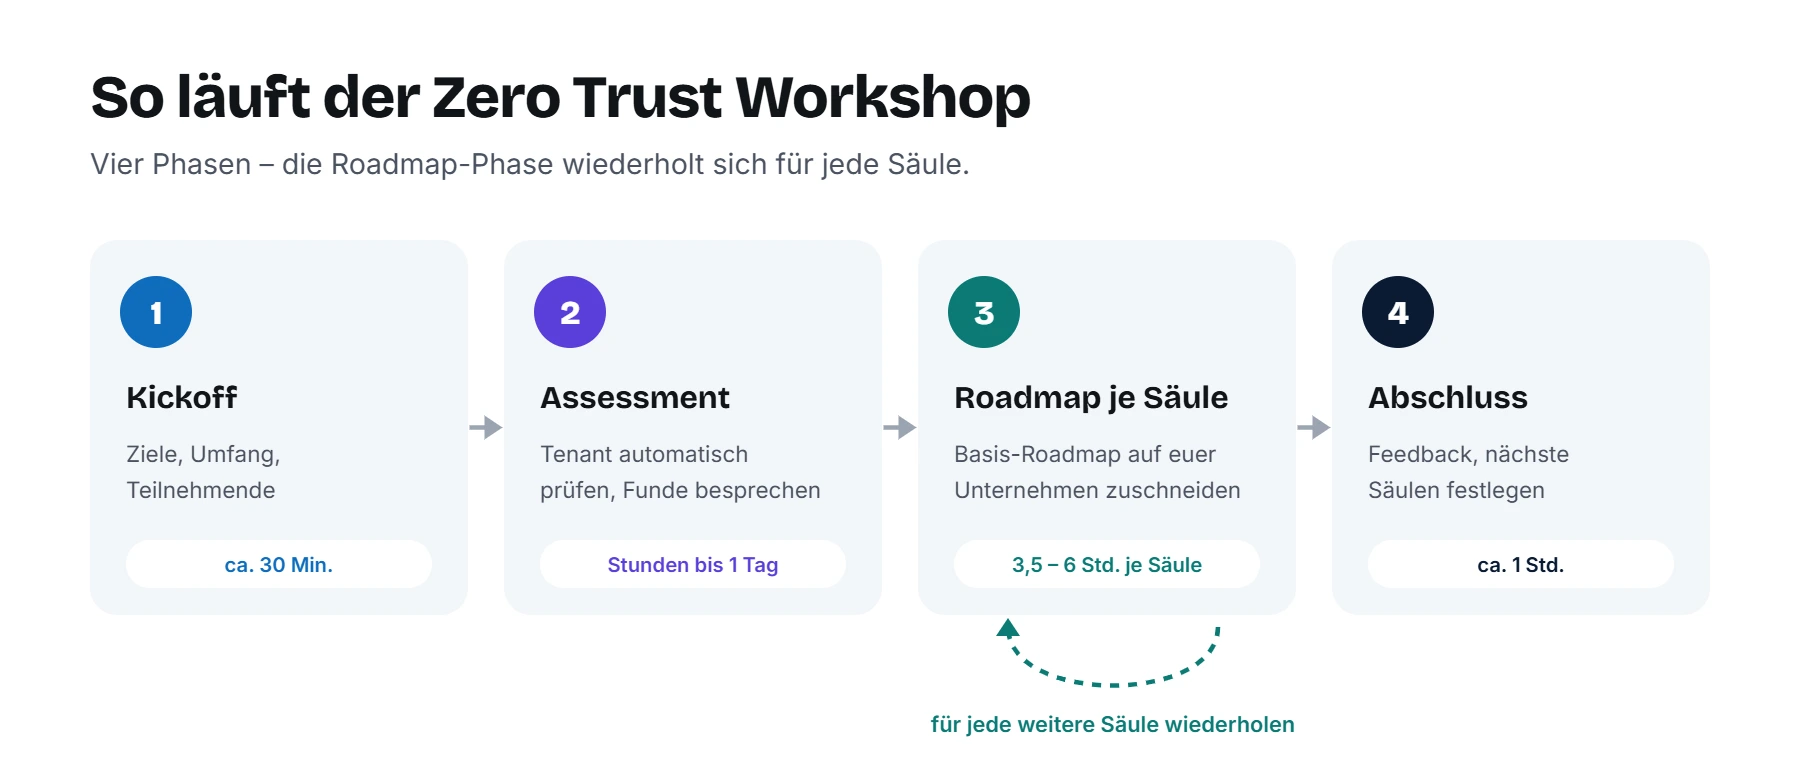
Die vier Phasen
| Phase | Was passiert | Ergebnis |
|---|---|---|
| 1. Kickoff | Einführung in Zero Trust, Umfang, Ziele, Teilnehmende und Voraussetzungen klären (etwa 30 Minuten) | Alle wissen, worum es geht, die Logistik steht |
| 2. Assessment (optional) | Assessment ausführen und die Funde gemeinsam durchgehen | Lücken sind verstanden |
| 3. Roadmap | In Arbeitssitzungen je Säule die Basis-Roadmap auf euer Unternehmen zuschneiden | Ein konkreter Einführungsplan mit Schritten und Entscheidungen |
| 4. Abschluss | Feedback einsammeln, weitere Säulen festlegen (etwa 1 Stunde) | Klarheit über die nächsten Workshops |
Die Säulen und der Zeitbedarf
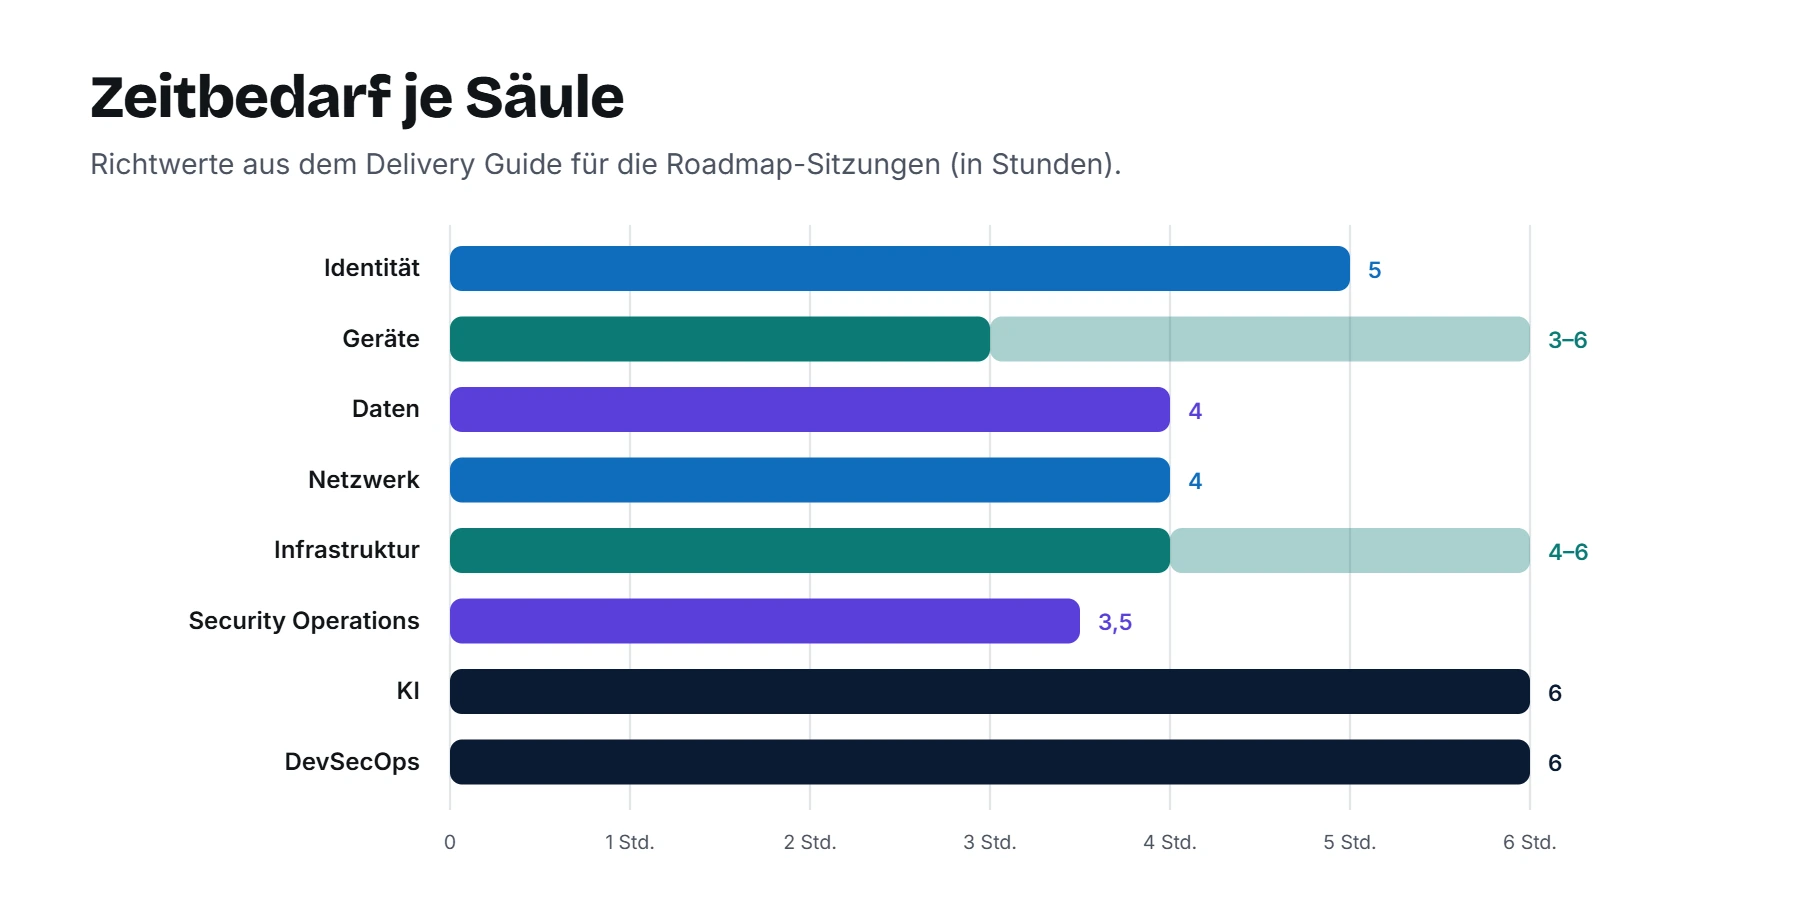
Der Workshop ist modular. Ihr könnt alle Säulen bearbeiten oder nur die, die gerade am wichtigsten sind. Microsoft empfiehlt die Reihenfolge Identität, Geräte, Daten, Netzwerk, Infrastruktur, Security Operations, KI und DevSecOps. Für die Arbeitssitzungen nennt die Anleitung grob diese Zeiten:
| Säule | Themen in der Sitzung | Dauer |
|---|---|---|
| Identität | App-Zugriff und Authentifizierung, Benutzer und Gruppen, Identity Governance, Betrieb | ca. 5 Std. |
| Geräte | Windows, App-Schutz (MAM), iOS und Android, Betrieb | 3 bis 6 Std. |
| Daten | Daten kennen und schützen, Datenzugriff steuern, kritische Datenbestände schützen | ca. 4 Std. |
| Netzwerk | VPN modernisieren, Internetzugriff absichern, Netzwerk- und Anwendungsschutz | ca. 4 Std. |
| Infrastruktur | Governance, Server, Container, Speicher, Datenbanken, APIs | 4 bis 6 Std. |
| Security Operations | Defender for Identity, Office 365, Endpoint, Cloud Apps, Sentinel und XDR | ca. 3,5 Std. |
| KI | KI-Risiken bewerten, Agenten registrieren, Authentifizierung, Netzwerk- und Datenzugriff, sichere Agenten, Erkennung | ca. 6 Std. |
| DevSecOps | Identität in DevOps, Quellcode, Lieferkette, CI/CD, IaC und Container, Governance | ca. 6 Std. |
Wer sollte dabei sein?
Ein häufiger Fehler ist, den Workshop nur mit dem Security-Team durchzuführen. Zero Trust betrifft viele Bereiche, deshalb empfiehlt Microsoft je Säule die passenden Verantwortlichen – bei Identität etwa das IAM-Team, SecOps, das Endpoint-Team und App-Entwickler, bei Daten den Datenschutz und Compliance. Wo möglich sollten CISO und IT-Leitung an jeder Säule teilnehmen. Dazu kommen Entscheider mit Budgetverantwortung und Verantwortliche für Risiko und Compliance.
Ehrlich bleiben
Der Workshop ist nur so gut wie die Antworten. „Haben wir irgendwie“ ist kein Status. Setzt eine Aufgabe nur dann auf abgeschlossen, wenn sie für alle Benutzer und Geräte umgesetzt ist – und nicht nur für eine Pilotgruppe.
Wie oft solltet ihr das wiederholen?
Zero Trust ist kein einmaliges Projekt. Wir empfehlen, das Assessment mindestens einmal pro Quartal und nach größeren Änderungen erneut auszuführen und die Roadmap im Workshop-Tool fortzuschreiben. So seht ihr, ob eure Maßnahmen wirken. Wer Microsoft Defender nutzt, kann zusätzlich die Zero-Trust-Initiative in Microsoft Security Exposure Management verwenden: Sie zeigt den Fortschritt laufend als Kennzahlen, sortiert nach den Geschäftsszenarien aus Teil 3.
Wie es weitergeht
Mit Assessment und Workshop habt ihr ein ehrliches Bild der Technik. Zero Trust beginnt aber nicht beim Tenant, sondern bei der Strategie. In Teil 5 stellen wir deshalb den CISO-Workshop vor: Wie ihr Zero Trust als Programm aufsetzt, die Geschäftsleitung ins Boot holt und Erfolg messt.
Offizielle Microsoft-Quellen
- Der Microsoft Zero Trust Workshop
- Zero Trust Workshop – Delivery Guide
- Workshop-Tool: zerotrust.microsoft.com
- Was ist das Zero Trust Assessment?
- Erste Schritte mit dem Zero Trust Assessment
- Zero Trust Assessment auf GitHub
- Zero-Trust-Initiative in Exposure Management
Serie: Zero Trust in der Praxis
- Teil 1: Was ist Zero Trust?
- Teil 2: Die Bedrohungslage 2026
- Teil 3: Das Zero-Trust-Modell von Microsoft
- Teil 4: Der Zero Trust Workshop – ihr seid hier
- Teil 5: Der CISO-Workshop
- Teil 6: Wo anfangen? Die Roadmap
- Teil 7: Microsoft-Technologien je Säule
