
Willkommen zum letzten Teil der Serie. Wir haben die Prinzipien kennengelernt, die Bedrohungslage betrachtet, das Microsoft-Modell und die beiden Workshops vorgestellt und in Teil 6 eine Roadmap gebaut. Jetzt bleibt die Frage, die jedes Einkaufs- und Planungsgespräch prägt: Welche Microsoft-Technologie deckt welche Säule ab – und was davon habt ihr eigentlich schon?
Serie: Zero Trust in der Praxis
- Teil 1: Was ist Zero Trust?
- Teil 2: Die Bedrohungslage 2026
- Teil 3: Das Zero-Trust-Modell von Microsoft
- Teil 4: Der Zero Trust Workshop
- Teil 5: Der CISO-Workshop
- Teil 6: Wo anfangen? Die Roadmap
- Teil 7: Microsoft-Technologien je Säule – ihr seid hier
Die Landkarte
Microsoft bietet für jede Zero-Trust-Säule passende Dienste. Wichtig ist dabei weniger das einzelne Produkt als das Zusammenspiel: Die Signale aller Säulen fließen in die Richtlinien-Engine – Conditional Access – und in die Erkennung – Defender XDR.
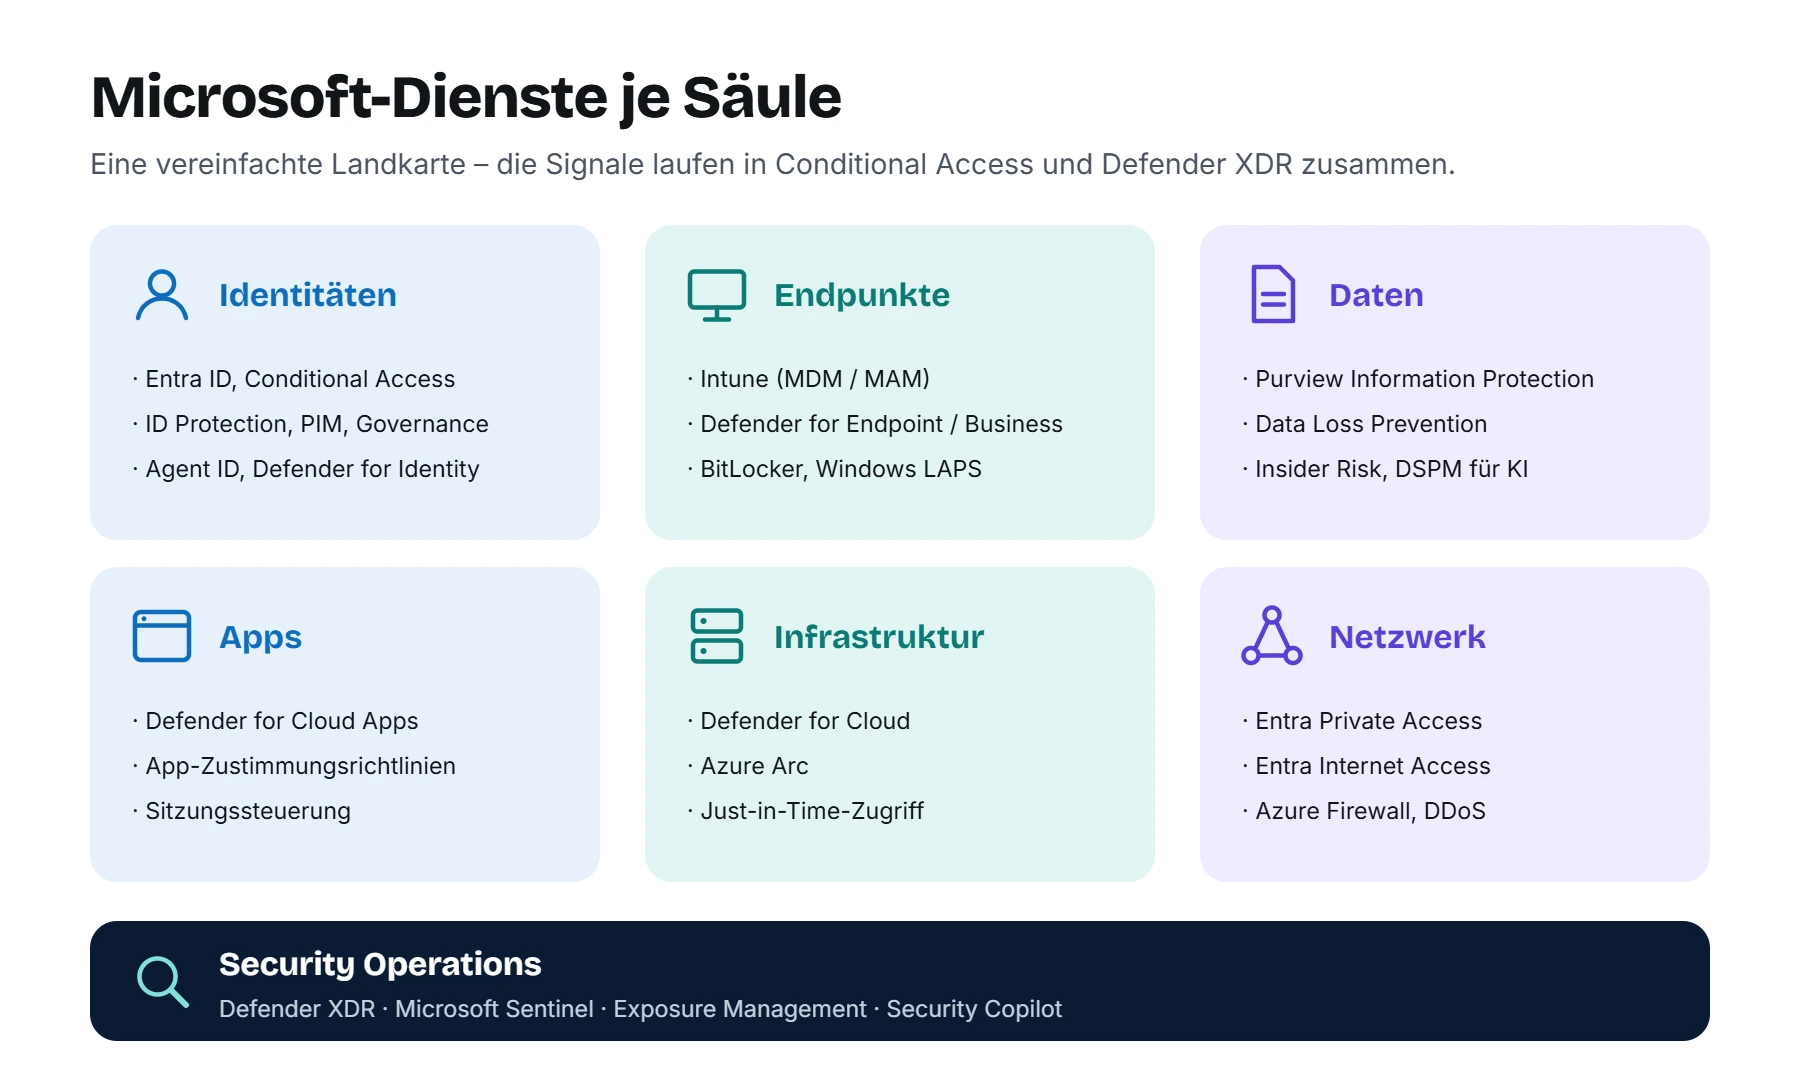
Identitäten
Die Identität ist die zentrale Steuerungsebene – hier beginnt fast jede Zero-Trust-Reise.
- Microsoft Entra ID – Verzeichnis, Anmeldung und Einmalanmeldung für Microsoft 365 und Tausende anderer Apps.
- Conditional Access – die Richtlinien-Engine, die jede Anmeldung bewertet.
- Passkeys und Windows Hello for Business – phishing-resistente Anmeldung.
- Entra ID Protection – erkennt riskante Anmeldungen und kompromittierte Konten.
- Privileged Identity Management (PIM) – Admin-Rechte nur bei Bedarf und zeitlich begrenzt.
- Entra ID Governance – Zugriffsprüfungen, Berechtigungspakete und automatisierte Ein- und Austrittsprozesse.
- Entra Agent ID – eigene Identitäten für KI-Agenten, die sich mit Conditional Access steuern lassen.
- Defender for Identity – erkennt Angriffe auf das lokale Active Directory, etwa Pass-the-Hash.
Endpunkte
- Microsoft Intune – Geräteverwaltung (MDM), App-Schutz für Privatgeräte (MAM), Konformitätsrichtlinien.
- Microsoft Defender for Endpoint bzw. Defender for Business – Virenschutz der nächsten Generation, Verringerung der Angriffsfläche, Erkennung und Reaktion (EDR).
- Windows-Sicherheitsfunktionen wie BitLocker, Windows LAPS und Credential Guard.
Daten
- Microsoft Purview Information Protection – Vertraulichkeitsbezeichnungen, Verschlüsselung.
- Purview Data Loss Prevention – verhindert, dass sensible Daten abfließen, in E-Mail, Dateien, auf Geräten und im Browser.
- Purview Insider Risk Management – erkennt riskantes Verhalten von innen.
- Data Security Posture Management für KI – zeigt, welche sensiblen Daten in KI-Anwendungen landen.
Apps
- Microsoft Defender for Cloud Apps – findet Schatten-IT, steuert SaaS-Apps und überwacht Sitzungen.
- App-Verwaltung in Entra ID – Zustimmungsrichtlinien, damit nicht jeder Benutzer jeder App Zugriff auf Postfach und Dateien geben kann.
Infrastruktur
- Microsoft Defender for Cloud – Sicherheitslage und Schutz für Azure, AWS, Google Cloud und Server im eigenen Rechenzentrum.
- Azure Arc – bindet lokale und fremde Server in die Azure-Verwaltung ein.
Netzwerk
- Global Secure Access mit Entra Private Access – Zugriff auf interne Anwendungen ohne klassisches VPN, pro App und mit Conditional Access.
- Entra Internet Access – sicherer Internet- und SaaS-Zugriff mit Webfilter, ebenfalls an die Identität gekoppelt.
- Azure Firewall, Network Security Groups und Azure DDoS Protection – für Workloads in Azure.
Security Operations
- Microsoft Defender XDR – verknüpft Alarme aus Identität, E-Mail, Geräten und Cloud-Apps zu einem Vorfall und reagiert automatisch.
- Microsoft Sentinel – SIEM und Automatisierung für alle Datenquellen, auch von Drittanbietern.
- Microsoft Security Exposure Management – zeigt Angriffspfade und den Fortschritt der Zero-Trust-Initiative.
- Microsoft Security Copilot – KI-Unterstützung für Analysten und Admins, zum Beispiel mit dem Conditional Access Optimization Agent.
Ein Wort zu Drittanbietern
Zero Trust heißt nicht „nur Microsoft“. Die Microsoft-Referenzarchitekturen betonen ausdrücklich, dass die Dienste mit anderen Plattformen und Sicherheitswerkzeugen zusammenarbeiten – Sentinel nimmt zum Beispiel Daten von Firewalls anderer Hersteller auf, Defender for Cloud schützt auch AWS und Google Cloud. Entscheidend ist, dass die Signale zusammenfließen.
Welche Lizenz deckt was ab?
Die Lizenzfrage ist erfahrungsgemäß der Moment, in dem Gespräche kompliziert werden. Hier die wichtigsten Pakete im Überblick – vereinfacht, ohne Anspruch auf Vollständigkeit:
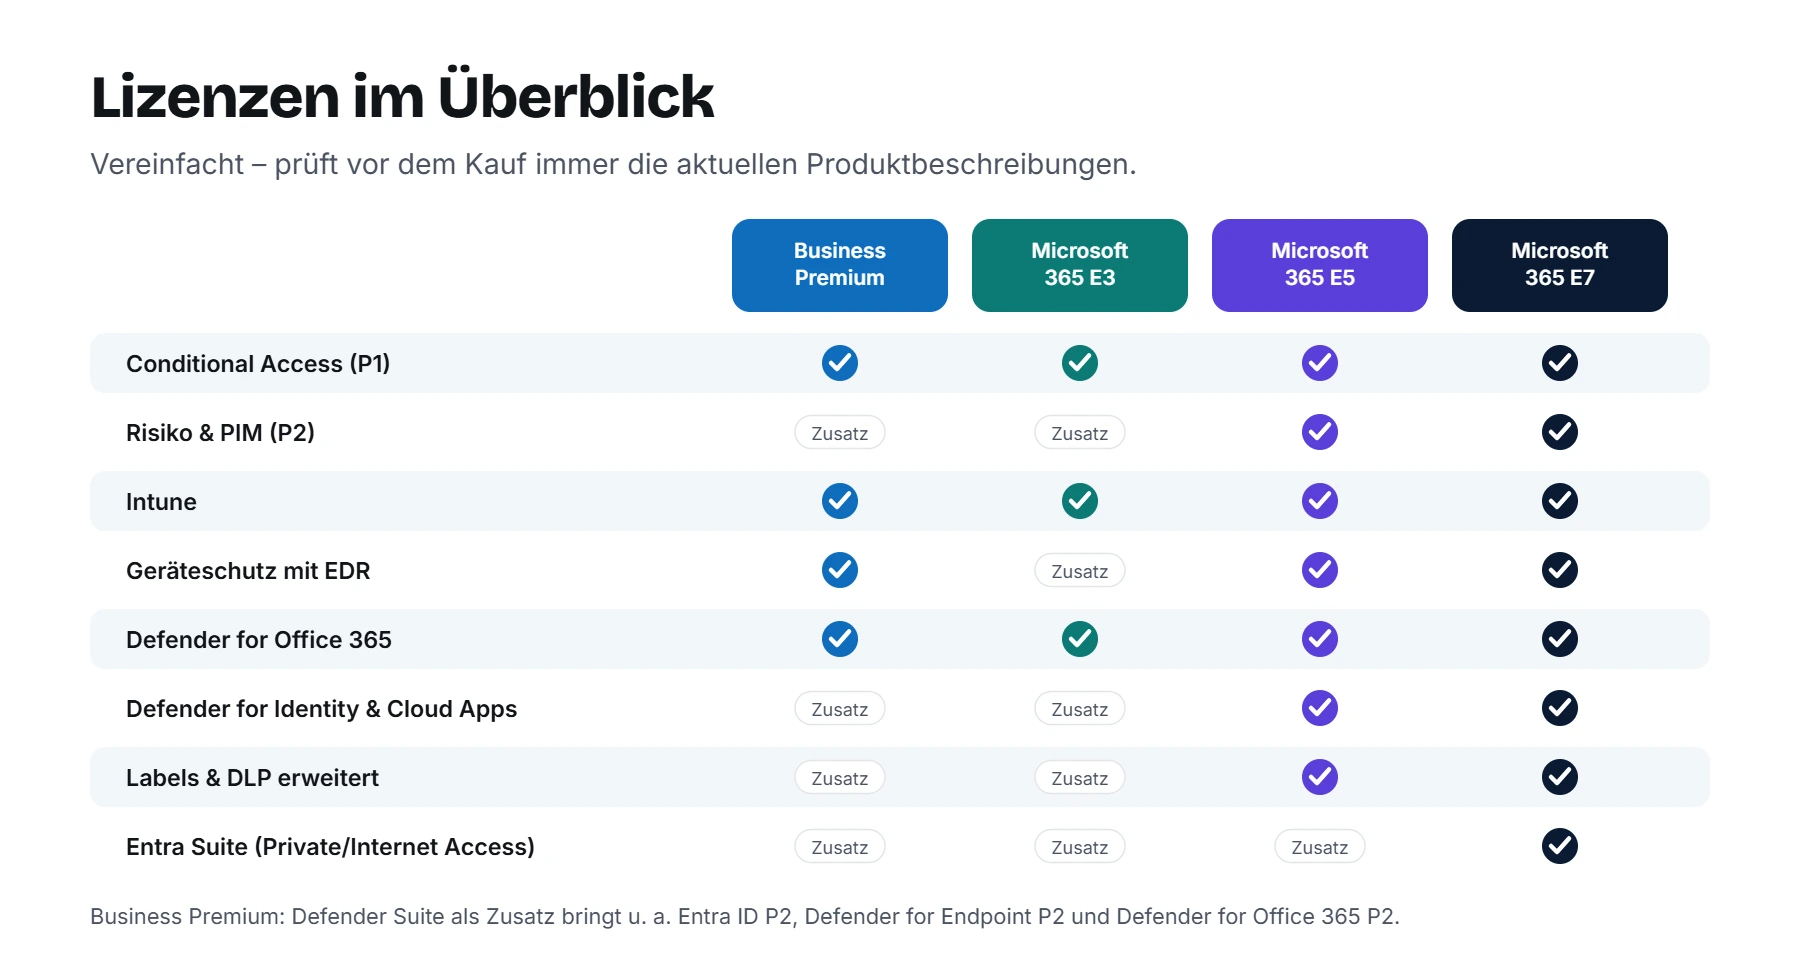
| Baustein | Business Premium | Microsoft 365 E3 | Microsoft 365 E5 |
|---|---|---|---|
| Conditional Access (Entra ID P1) | ✅ | ✅ | ✅ |
| Risiko-Richtlinien, PIM (Entra ID P2) | Zusatz | Zusatz | ✅ |
| Intune | ✅ (Plan 1) | ✅ (Plan 1) | ✅ (Plan 1) |
| Geräteschutz | Defender for Business | Defender for Endpoint P1 | Defender for Endpoint P2 |
| E-Mail-Schutz | Defender for Office 365 P1 | Defender for Office 365 P1 (seit Juli 2026) | Defender for Office 365 P2 |
| Schutz für lokales AD, SaaS-Apps | Zusatz | Zusatz | Defender for Identity, Cloud Apps |
| Bezeichnungen und DLP | ✅ Grundfunktionen | ✅ Grundfunktionen | ✅ inkl. automatischer Klassifizierung und Insider Risk |
Für Business Premium bietet Microsoft inzwischen eigene Zusatzpakete an: Die Microsoft Defender Suite for Business Premium bringt unter anderem Entra ID P2, Defender for Endpoint Plan 2 und Defender for Office 365 Plan 2 mit. Ein weiteres Paket kombiniert Defender und Purview. Für Unternehmen außerhalb von Business Premium heißt das Gegenstück Microsoft Defender Suite (früher Microsoft 365 E5 Security).
Ganz oben steht Microsoft 365 E7. Es enthält zusätzlich die Microsoft Entra Suite – mit Private Access, Internet Access, ID Governance, ID Protection und Verified ID – sowie Microsoft Agent 365 für die Verwaltung von KI-Agenten.
Lizenzen ändern sich laufend
Microsoft passt Pakete und Inhalte regelmäßig an. Ein Beispiel aus diesem Jahr: Defender for Office 365 Plan 1 ist seit 1. Juli 2026 auch in Microsoft 365 E3 enthalten. Prüft vor jeder Kaufentscheidung die aktuellen Produktbeschreibungen oder sprecht mit eurem Microsoft-Partner. Unsere Tabelle ist eine Orientierung, keine Lizenzberatung.
Was ihr mit Business Premium schon erreichen könnt
Gerade kleinere Unternehmen unterschätzen, wie weit sie mit Microsoft 365 Business Premium kommen. Damit lassen sich die Etappen 1 bis 3 unserer Roadmap aus Teil 6 weitgehend umsetzen:
- Conditional Access mit MFA, phishing-resistenter Anmeldung für Admins und Gerätekonformität
- Intune für Firmengeräte und App-Schutz für Privatgeräte
- Defender for Business mit EDR und automatischer Behebung
- Defender for Office 365 gegen Phishing, schädliche Links und Anhänge
- Vertraulichkeitsbezeichnungen und DLP für E-Mail und Dateien
Wie ihr das Schritt für Schritt einschaltet, steht in unserem Fahrplan für Microsoft 365 Business Premium. Was fehlt, sind vor allem Risiko-Richtlinien, PIM und eine 24/7-Überwachung – dafür gibt es die Zusatzpakete oder einen externen MDR-Dienst.
Die Serie im Rückblick
In sieben Teilen haben wir Zero Trust von der Idee bis zur Umsetzung durchlaufen:
- Was ist Zero Trust? – drei Prinzipien statt Burggraben.
- Die Bedrohungslage 2026 – Angreifer loggen sich ein, statt einzubrechen.
- Das Microsoft-Modell – Geschäftsszenarien, Disziplinen und Säulen.
- Der Zero Trust Workshop – den eigenen Tenant ehrlich bewerten.
- Der CISO-Workshop – Zero Trust als Strategie und Programm.
- Die Roadmap – Etappen von der Identität bis zum SOC.
- Die Technologien – welcher Dienst welche Säule abdeckt.
Wenn ihr nur einen Gedanken mitnehmt, dann diesen aus den Microsoft-Referenzarchitekturen: Sicherheit ist etwas, das man tut, nicht etwas, das man hat. Fangt an, priorisiert ehrlich und messt euren Fortschritt.
Offizielle Microsoft-Quellen
- Zero-Trust-Lösungen umsetzen – Überblick je Säule
- Microsoft Entra Lizenzierung
- Microsoft Defender Suite for Business Premium
- Microsoft 365 for business – Sicherheitsübersicht
- Defender for Office 365 – Dienstbeschreibung
- Was ist Global Secure Access?
- Microsoft Cybersecurity Reference Architectures (MCRA)
Serie: Zero Trust in der Praxis
- Teil 1: Was ist Zero Trust?
- Teil 2: Die Bedrohungslage 2026
- Teil 3: Das Zero-Trust-Modell von Microsoft
- Teil 4: Der Zero Trust Workshop
- Teil 5: Der CISO-Workshop
- Teil 6: Wo anfangen? Die Roadmap
- Teil 7: Microsoft-Technologien je Säule – ihr seid hier
