
Wer Microsoft 365 E3 oder E5 im Einsatz hat, besitzt meist schon Defender for Endpoint – und nutzt es trotzdem oft nur zur Hälfte. Genau da setzt unsere neue Serie an. Deshalb gehen wir in zehn Teilen den Weg vom leeren Portal bis zum eingespielten Betrieb: Lizenzen, Vorbereitung, Onboarding, Schutzrichtlinien, Schwachstellen, Tests, Vorfälle, Hunting und am Ende der Blick auf Sentinel und Security Copilot. Alle Screenshots stammen aus einem echten Demo-Tenant, deshalb seht ihr genau das, was euch im Portal erwartet. Dabei legen wir in Teil 1 das Fundament und klären, welche Pläne es gibt und wie die Architektur heute aussieht.
Serie: Defender for Endpoint in der Praxis · von Andreas
- Pläne, Lizenzen und Architektur – ihr seid hier
- Das Portal vorbereiten
- Geräte onboarden
- Die Antivirus-Basisrichtlinie
- ASR-Regeln und Network Protection
- Schwachstellen und Exposure Management
- Schutz testen und Troubleshooting
- Vorfälle untersuchen und automatisch reagieren
- Advanced Hunting und Custom Detections
- Sentinel, Security Copilot und Ausblick
Danke an Jeffrey Appel
Die Idee zu dieser Serie geht auf die großartige MDE-Serie von Jeffrey Appel zurück, die er 2022 und 2023 veröffentlicht hat. Seitdem hat sich im Portal allerdings sehr viel getan: neue Navigation, Defender Deployment Tool, Exposure Management, Cases und Security Copilot. Deshalb haben wir die Themen komplett neu aufgebaut und auf den Stand von Ende 2026 gebracht. Wenn ihr tiefer in einzelne Details einsteigen wollt, findet ihr bei Jeffrey nach wie vor viele wertvolle Hintergründe.
Was Defender for Endpoint eigentlich ist
Defender for Endpoint ist Microsofts Plattform für den Schutz von Endgeräten. Dabei verbindet sie mehrere Bausteine, die früher getrennte Produkte waren:
- Next-Generation Protection: Das ist zunächst der Virenschutz mit Cloud-Anbindung, also Microsoft Defender Antivirus.
- Angriffsflächenreduzierung: ASR-Regeln, Network Protection, Firewall und Gerätesteuerung sorgen dafür, dass Angreifer gar nicht erst weit kommen.
- Endpoint Detection and Response (EDR): Der Sensor zeichnet Prozesse, Dateien, Netzwerkverbindungen und Anmeldungen auf. Außerdem entstehen daraus Warnungen und eine lückenlose Zeitleiste pro Gerät.
- Automatische Untersuchung und Reaktion: Bei einem Alarm prüft Defender selbstständig die Beweise und bereinigt gefundene Bedrohungen.
- Schwachstellenmanagement: Zudem werden Software-Inventar, CVEs und Konfigurationsfehler laufend bewertet und priorisiert.
Wichtig: Auf Windows 10 und 11 ist der Sensor bereits im Betriebssystem eingebaut. Ihr installiert also keinen klassischen Agenten, sondern schaltet ihn mit einem Onboarding-Paket frei. Für macOS, Linux, iOS und Android gibt es dagegen eigene Apps.
Defender for Endpoint: Plan 1, Plan 2 und Defender for Business
Microsoft bietet dabei drei Varianten an. Allerdings sind die Unterschiede größer, als die Namen vermuten lassen:
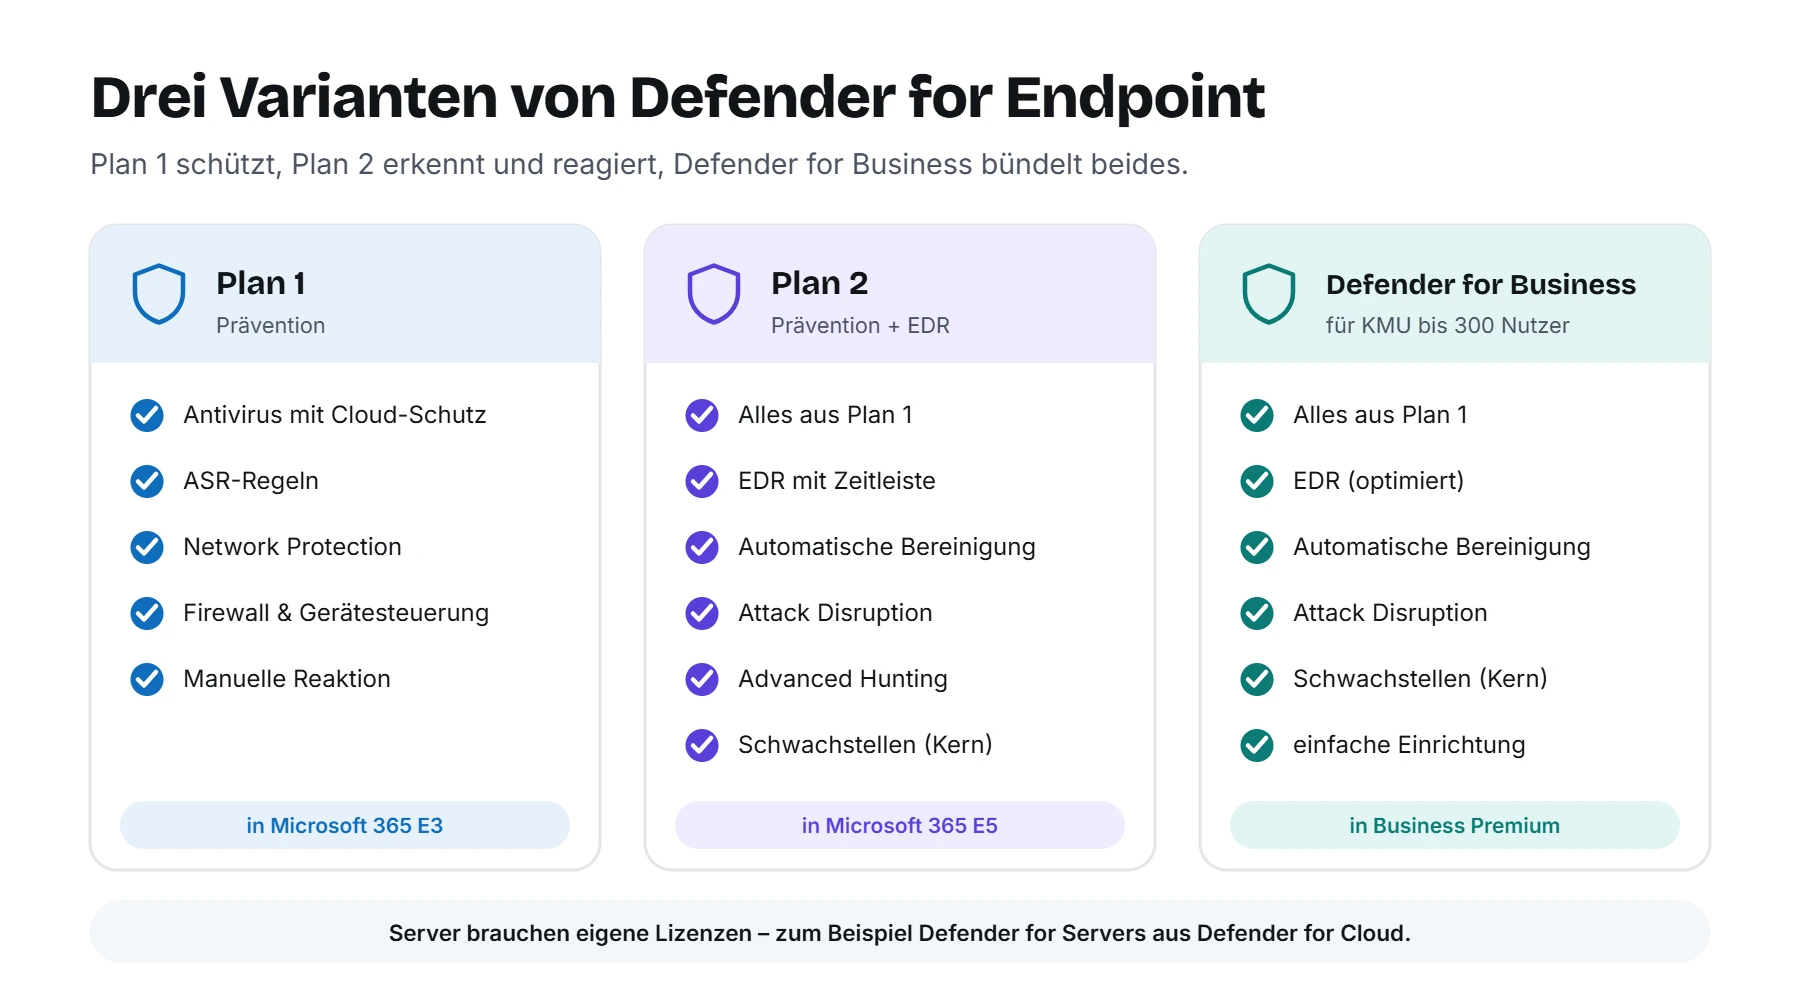
| Funktion | Plan 1 | Plan 2 | Defender for Business |
|---|---|---|---|
| Antivirus und Next-Generation Protection | ✓ | ✓ | ✓ |
| ASR-Regeln, Network Protection, Firewall | ✓ | ✓ | ✓ |
| Gerätesteuerung und Webinhaltsfilter | ✓ | ✓ | ✓ |
| Manuelle Reaktion (z. B. Gerät isolieren) | ✓ | ✓ | ✓ |
| EDR mit Geräte-Zeitleiste | – | ✓ | ✓ (optimiert) |
| Automatische Untersuchung und Bereinigung | – | ✓ | ✓ |
| Automatic Attack Disruption | – | ✓ | ✓ |
| Advanced Hunting (30 Tage) | – | ✓ | – |
| Schwachstellenmanagement (Kernfunktionen) | – | ✓ | ✓ |
| Datenaufbewahrung sechs Monate | – | ✓ | – |
Plan 1 steckt in Microsoft 365 E3, Plan 2 dagegen in Microsoft 365 E5. Defender for Business ist für Unternehmen bis 300 Benutzer gedacht und in Microsoft 365 Business Premium enthalten. Für die meisten mittelständischen Kunden, die wir sehen, ist das deshalb eine sehr gute Ausgangslage.
Was ist mit Servern?
Hier stolpern viele, denn die Benutzerlizenzen decken keine Server ab. Für Windows- und Linux-Server braucht ihr also eine eigene Lizenz, typischerweise Microsoft Defender for Servers Plan 1 oder Plan 2 aus Defender for Cloud. Für Defender for Business gibt es außerdem ein passendes Server-Add-on. Plant das von Anfang an mit ein, denn gerade Server sind bei Ransomware-Angriffen das eigentliche Ziel.
Premium-Funktionen für Schwachstellen
Plan 2 enthält zwar die Kernfunktionen des Schwachstellenmanagements. Einige Zusatzfunktionen wie die Bewertung von Security Baselines, Browser-Erweiterungen oder Zertifikaten gibt es nur mit dem Add-on Defender Vulnerability Management. Darauf gehen wir übrigens in Teil 6 genauer ein.
Die Architektur von Defender for Endpoint 2026
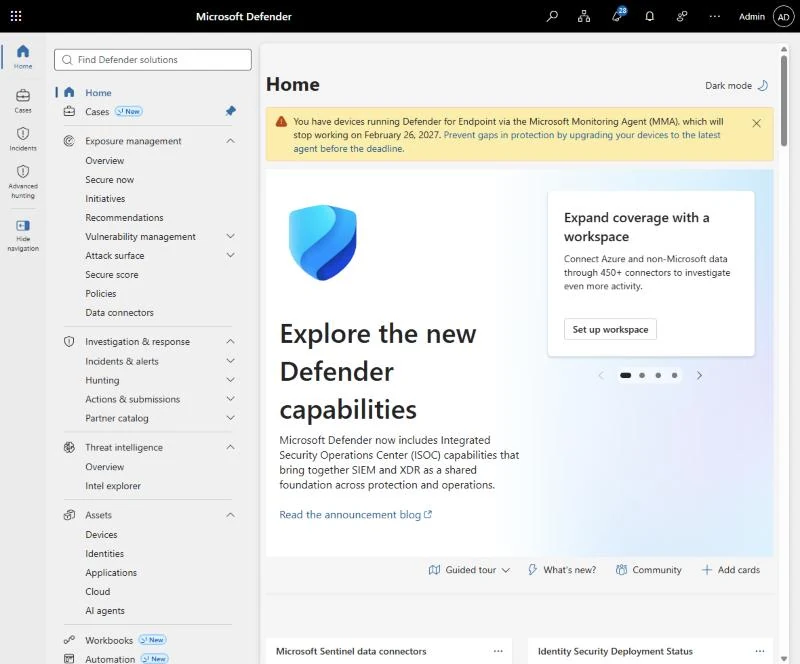
Das Bild hat sich allerdings in den letzten Jahren stark verändert. Früher gab es zum Beispiel ein eigenes Portal für Defender for Endpoint. Heute läuft dagegen alles im gemeinsamen Microsoft Defender-Portal unter security.microsoft.com zusammen. Dort landen zudem die Signale von Endpoint, Identity, Office 365 und Cloud Apps, und seit 2026 auch Microsoft Sentinel als SIEM.
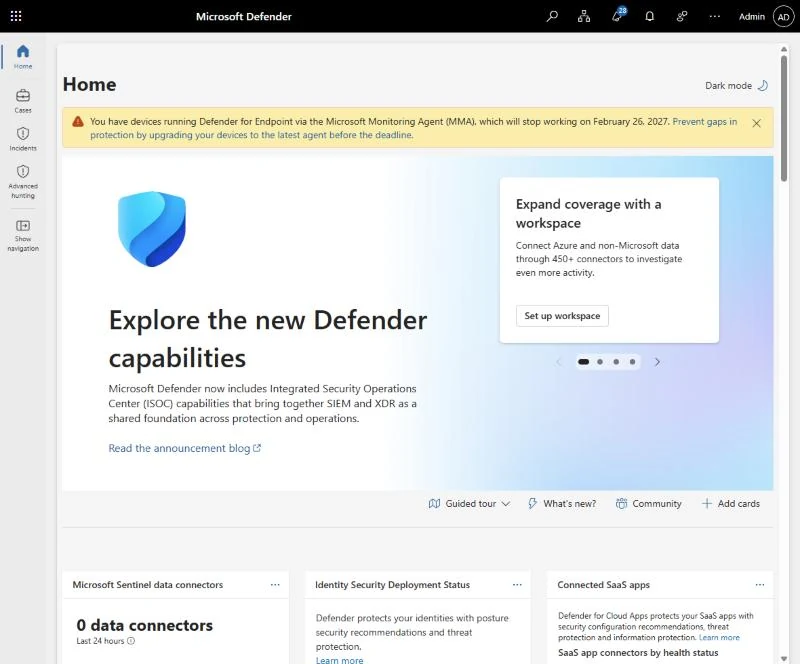
Außerdem hat Microsoft die Navigation umgebaut. Die neuen Bereiche heißen unter anderem Cases, Exposure management, Investigation & response, Workbooks und Automation. Endpoint-spezifische Einstellungen findet ihr allerdings weiterhin unter System > Settings > Endpoints. Lasst euch also nicht verwirren, wenn ältere Anleitungen andere Menüpfade nennen.
Die wichtigsten Bausteine im Überblick
Vereinfacht besteht die Architektur deshalb aus vier Schichten:
- Gerät mit Sensor: Windows-Sensor, Defender Antivirus und die Apps für macOS, Linux und Mobilgeräte sammeln Daten und setzen Richtlinien durch.
- Verwaltung: Richtlinien kommen über Intune, die Defender-eigene Sicherheitsverwaltung, Configuration Manager oder Gruppenrichtlinien auf das Gerät.
- Cloud-Dienst: In der Microsoft-Cloud werden Signale analysiert, korreliert und mit Threat Intelligence angereichert.
- Portal und Automatisierung: Im Defender-Portal arbeitet ihr mit Vorfällen, Hunting, Berichten und automatischen Reaktionen.
Der Datenstandort wird übrigens beim ersten Aufruf festgelegt. Für deutsche Kunden ist das in der Regel die EU, denn so bleiben die Daten in Europa. Prüft das bei neuen Tenants, bevor ihr das erste Gerät onboardet, denn nachträglich lässt sich der Standort nicht mehr ändern.
Was sich bei Defender for Endpoint seit 2023 geändert hat
Falls ihr Defender for Endpoint schon länger kennt, sind das die wichtigsten Neuerungen:
- Mit dem Defender Deployment Tool gibt es seit Juni 2026 einen neuen, selbstaktualisierenden Installer mit Zugriffsschlüssel und Ablaufdatum.
- Außerdem ist der Microsoft Monitoring Agent (MMA) am Ende. Denn laut Portal-Hinweis funktioniert er ab dem 26.02.2027 nicht mehr. Ältere Server müssen also auf die moderne, einheitliche Lösung umgestellt werden.
- Exposure Management ersetzt außerdem das frühere Menü für Schwachstellen und bündelt Empfehlungen, Secure Score und Angriffspfade.
- Cases ergänzen die klassischen Vorfälle und bringen damit echte Fallbearbeitung ins Portal.
- Security Copilot ist für Microsoft 365 E5 und E7 inzwischen enthalten und bringt eigene Agenten mit.
- Sentinel gibt es ab dem 31.03.2027 schließlich nur noch im Defender-Portal.
Unser Fahrplan für die Serie
Dabei orientieren wir uns am Weg, den auch ein echtes Projekt nimmt. Erst vorbereiten, dann onboarden, dann härten, dann betreiben:
| Teil | Thema |
|---|---|
| 1 | Pläne, Lizenzen und Architektur |
| 2 | Das Portal vorbereiten: Rollen, Gerätegruppen, Einstellungen |
| 3 | Geräte onboarden mit Intune, Deployment Tool und Co. |
| 4 | Die Antivirus-Basisrichtlinie |
| 5 | ASR-Regeln und Network Protection |
| 6 | Schwachstellen und Exposure Management |
| 7 | Schutz testen und Troubleshooting |
| 8 | Vorfälle untersuchen und automatisch reagieren |
| 9 | Advanced Hunting und Custom Detections |
| 10 | Sentinel, Security Copilot und Ausblick |
Unser Fazit
Insgesamt ist Defender for Endpoint 2026 deutlich mehr als ein Virenschutz. Mit Plan 2 oder Defender for Business bekommt ihr deshalb eine vollwertige EDR-Lösung mit automatischer Reaktion, die eng mit Intune und dem restlichen Defender-Portal verzahnt ist. Prüft deshalb zuerst, welche Lizenz ihr tatsächlich habt, und vergesst die Server nicht. Anschließend bereiten wir im nächsten Teil das Portal vor: Rollen, Gerätegruppen und die wichtigsten Einstellungen, bevor das erste Gerät ankommt.
