
In Teil 1 haben wir gesehen, was Zero Trust ist. Aber warum ist das Thema gerade jetzt so dringend? Die kurze Antwort: Weil Angreifer heute fast nie mehr „einbrechen“. Sie loggen sich ein. In diesem Teil schauen wir uns an, wie aktuelle Angriffe ablaufen, welche Wege besonders beliebt sind – und welches Zero-Trust-Prinzip jeweils dagegen hilft.
Als Grundlage nutzen wir vor allem den Microsoft Digital Defense Report 2026, der die Lage von Juli 2025 bis Juni 2026 auswertet, sowie die Lagebilder, die wir in Projekten und im Austausch mit SOC-Teams regelmäßig sehen.
Serie: Zero Trust in der Praxis
- Teil 1: Was ist Zero Trust?
- Teil 2: Die Bedrohungslage 2026 – ihr seid hier
- Teil 3: Das Zero-Trust-Modell von Microsoft
- Teil 4: Der Zero Trust Workshop
- Teil 5: Der CISO-Workshop
- Teil 6: Wo anfangen? Die Roadmap
- Teil 7: Microsoft-Technologien je Säule
Angriffe sind ein Geschäft
Wer verstehen will, wie Angreifer denken, muss sich eines klarmachen: Die meisten Angriffe sind ein Geschäftsmodell. Kriminelle Gruppen arbeiten arbeitsteilig, verkaufen Zugänge weiter und kaufen Werkzeuge ein wie ein Unternehmen Software. Microsoft zeigt in seinen Referenzarchitekturen, wie günstig das ist: Gestohlene Kennwörter kosten im Schnitt weniger als einen US-Dollar pro tausend Stück, ein Ransomware-Baukasten ist für wenige Dutzend Dollar oder gegen Gewinnbeteiligung zu haben, gezieltes Phishing gibt es als Auftragsarbeit.
Daraus folgt eine einfache Regel: Angreifer nehmen den Weg des geringsten Widerstands. Sie greifen nicht dort an, wo eure Verteidigung am stärksten ist, sondern dort, wo es am billigsten und einfachsten ist. Genau deshalb lohnt es sich, zuerst die einfachen Wege zu verbauen.
Einloggen statt einbrechen
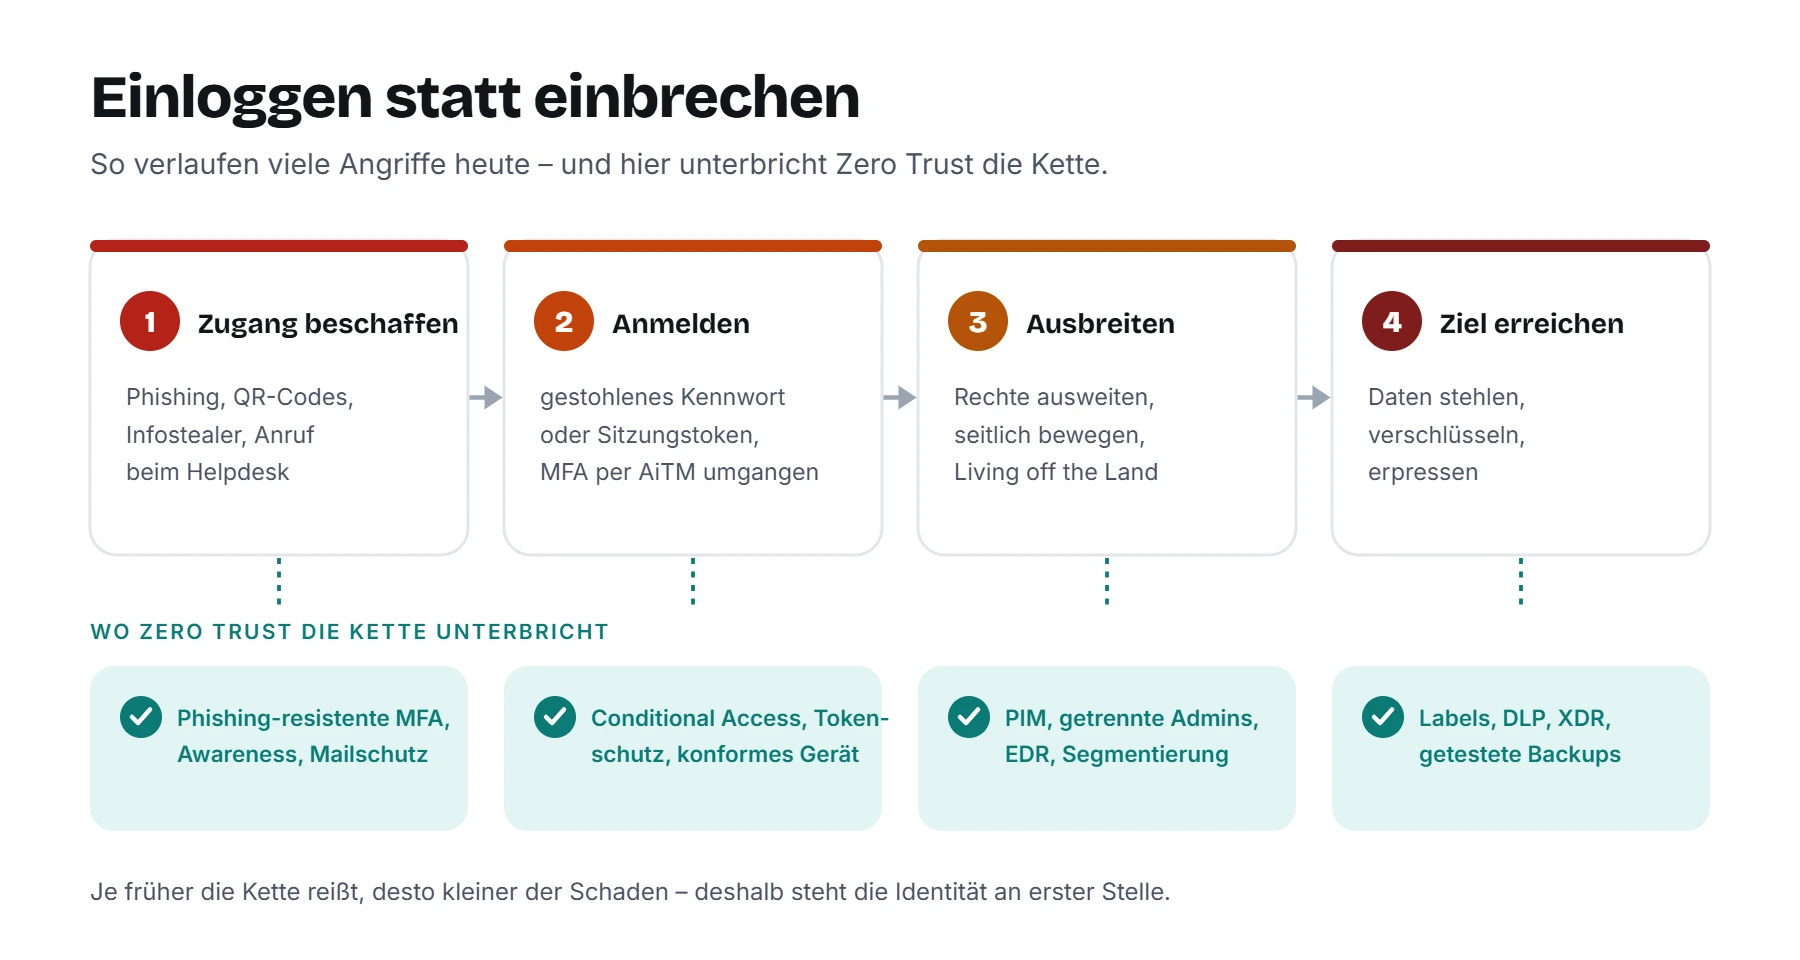
Der wichtigste Trend der letzten Jahre lässt sich in einem Satz zusammenfassen: Der Angriff beginnt fast immer bei der Identität. Statt eine Schwachstelle auszunutzen, beschaffen sich Angreifer gültige Zugangsdaten oder Sitzungen und melden sich ganz normal an. Laut Digital Defense Report folgte bei 52,2 % der Angriffe über gültige Konten gleich ein weiterer Diebstahl von Zugangsdaten – ein Zugang zieht den nächsten nach sich.
Phishing in allen Varianten
Phishing bleibt das Einfallstor Nummer eins – aber es ist vielseitiger geworden:
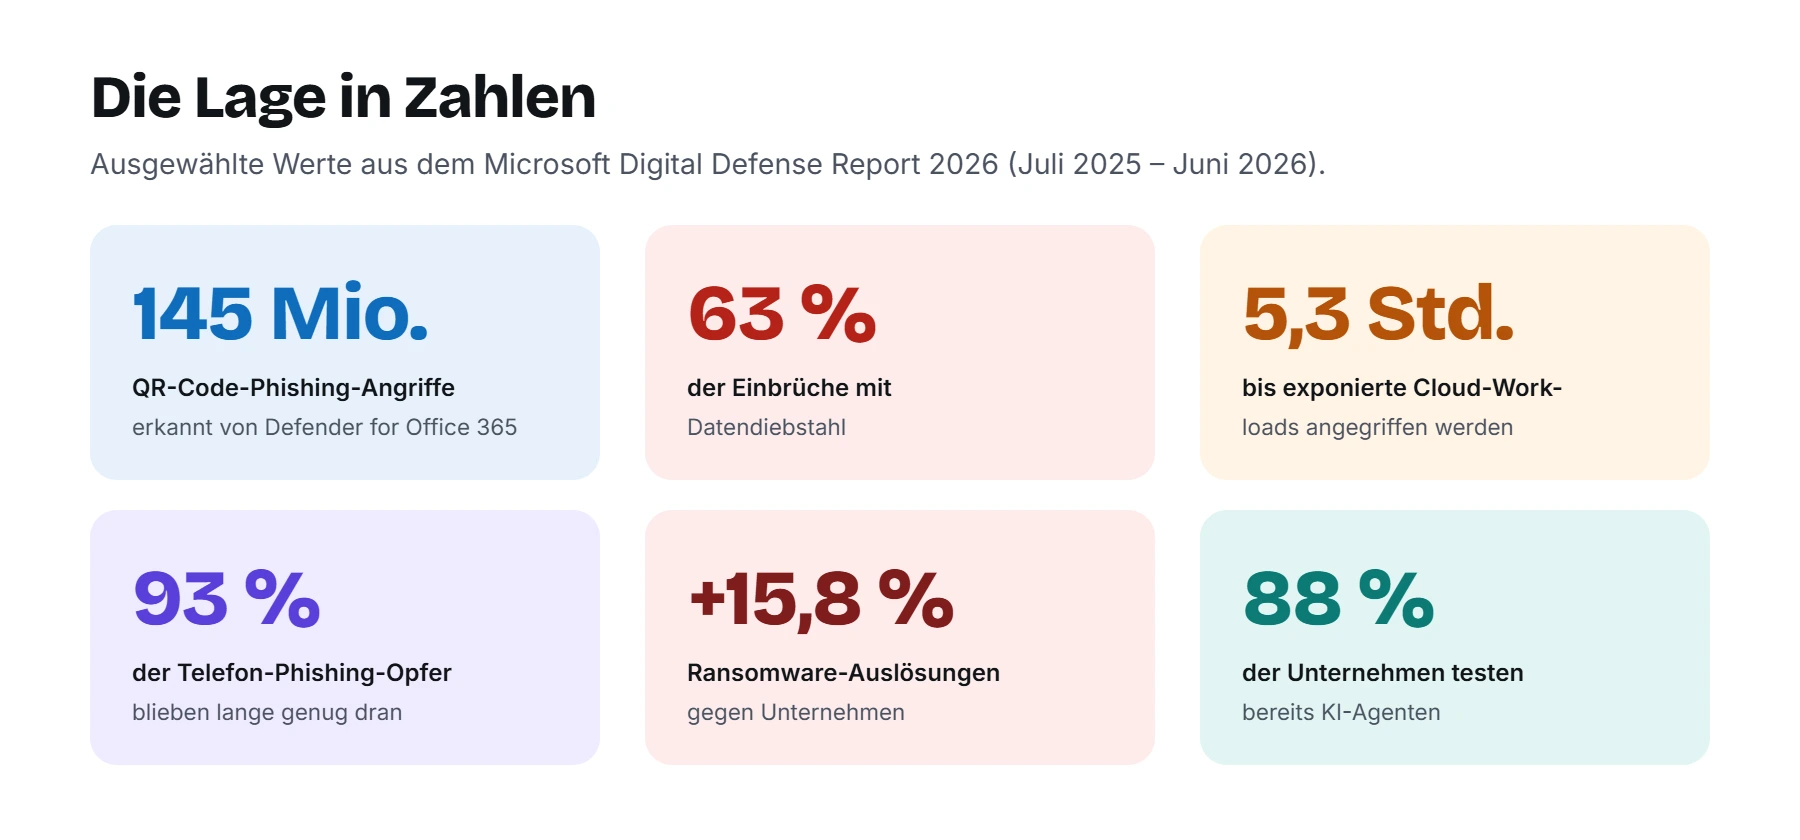
- QR-Code-Phishing: Microsoft Defender for Office 365 hat im Berichtszeitraum über 145 Millionen QR-Code-Phishing-Angriffe erkannt. Der Trick: Das Opfer scannt den Code mit dem privaten Smartphone – außerhalb der Firmenschutzmaßnahmen.
- Identitätsdiebstahl bei Geschäftskontakten: Über 46 Millionen Angriffe, bei denen sich jemand als bekannter Geschäftspartner ausgibt, etwa mit gefälschten Rechnungen.
- Telefon-Phishing (Vishing): Bei 93 % der erfassten Voice-Phishing-Angriffe blieb das Opfer lange genug in der Leitung, dass das Social Engineering beginnen konnte. Ein Klassiker: Der Anrufer gibt sich als IT-Support aus und bittet um Fernzugriff.
- Anhänge: 89 bis 95 % der Phishing-Anhänge führten zu einem Versuch, Zugangsdaten abzugreifen.
MFA umgehen: Adversary-in-the-Middle und Token-Diebstahl
Viele Unternehmen haben MFA eingeführt – zu Recht. Angreifer reagieren darauf mit Adversary-in-the-Middle-Phishing (AiTM): Eine Phishing-Seite leitet die echte Microsoft-Anmeldung durch, das Opfer macht brav MFA, und der Angreifer fängt das Sitzungstoken ab. Mit diesem Token ist er angemeldet, ohne Kennwort und ohne MFA. Phishing-Baukästen wie Tycoon2FA haben das massentauglich gemacht – Nach einer koordinierten Zerschlagung im März 2026 fiel dessen Aktivität laut Bericht um 95 %. Die Methode selbst bleibt aber in Umlauf.
Weitere Wege um MFA herum sind MFA-Müdigkeit (so lange Push-Anfragen schicken, bis jemand genervt bestätigt) und Anrufe beim Helpdesk mit der Bitte, „mal eben“ eine neue MFA-Methode einzurichten.
Darum reicht „wir haben MFA“ nicht mehr
MFA blockiert die einfachen Kennwort-Angriffe sehr zuverlässig. Gegen AiTM-Phishing und Token-Diebstahl helfen aber nur phishing-resistente Methoden wie Passkeys, dazu Gerätebindung von Token und eine Überwachung, die auffällige Anmeldungen erkennt. Wie das mit Conditional Access geht, zeigen wir in Teil 4 und Teil 5 unserer Conditional-Access-Serie.
Infostealer und Zugangshändler
Ein unterschätzter Trend: Infostealer. Das ist Schadsoftware, die auf einem Rechner Kennwörter, Browser-Cookies und Sitzungen einsammelt. Oft passiert das auf einem privaten Gerät – und über die Browser-Synchronisierung landen auch die Firmenzugänge darin. Die gestohlenen Daten werden an sogenannte Initial Access Broker verkauft, die die Zugänge weiterreichen. Zwischen Infektion und eigentlichem Angriff können Wochen oder Monate liegen. Das Opfer merkt davon nichts.
Angriffe auf Edge-Geräte
VPN-Gateways, Firewalls und andere Geräte am Netzwerkrand sind direkt aus dem Internet erreichbar, und auf ihnen läuft meist kein Virenschutz. Sobald eine Schwachstelle bekannt wird, beginnen Angreifer oft innerhalb von Stunden mit dem Scannen – während Unternehmen für Tests und Wartungsfenster Tage oder Wochen brauchen. Microsoft nennt Angriffe auf Edge-Geräte ausdrücklich als eine der größten erwarteten Bedrohungen für das kommende Jahr. Auch in der Cloud geht es schnell: Ungeschützte Cloud-Workloads wurden im Schnitt 5,3 Stunden nach ihrer Veröffentlichung angegriffen.
„Living off the Land“
Sind Angreifer erst einmal drin, nutzen sie gern Werkzeuge, die ohnehin vorhanden sind: PowerShell, Fernwartungssoftware wie AnyDesk oder ScreenConnect und Cloud-Sync-Tools für den Datenabfluss. Weil diese Programme legitim sind, schlagen klassische Virenscanner nicht an. Erkennen lässt sich so ein Angriff nur am Verhalten.
Ransomware und Erpressung
Ransomware ist im Alarmvolumen vergleichsweise selten, verursacht aber den größten Schaden. Laut Bericht stiegen die Ransomware-Auslösungen gegen Unternehmen im Jahresvergleich um 15,8 %. Und insgesamt war bei 63 % der erfassten Einbrüche Datendiebstahl im Spiel. Heute geht es meist um doppelte Erpressung: Daten verschlüsseln und zusätzlich mit der Veröffentlichung drohen.
KI beschleunigt beide Seiten
Künstliche Intelligenz verändert die Lage spürbar. Auf Angreiferseite schreibt KI fehlerfreie Phishing-Mails in jeder Sprache, imitiert Stimmen für den „Anruf vom Chef“ und beschleunigt die Erkundung von Zielen. Rechtschreibfehler sind damit kein verlässliches Warnzeichen mehr.
Gleichzeitig werden KI-Systeme selbst zum Ziel. 88 % der Unternehmen experimentieren laut Bericht mit KI-Agenten. Jeder Agent ist eine weitere Identität mit Zugriff auf Daten. Ein Beispiel aus dem Bericht: Eine bösartige Browser-Erweiterung mit über 600.000 Installationen hat Chatverläufe mit KI-Assistenten abgegriffen und dabei fast 10.000 Organisationen getroffen.
Auf Verteidigerseite hilft KI ebenfalls: Laut Microsoft fassen Teams mit Security Copilot Bedrohungen 60 bis 70 % schneller zusammen. Die Entscheidung bleibt aber beim Menschen.
Was das für Zero Trust bedeutet
Legt man die Trends neben die drei Prinzipien aus Teil 1, wird schnell klar, warum Zero Trust die passende Antwort ist:
| Angriffsweg | Zero-Trust-Prinzip | Beispiel aus der Microsoft-Welt |
|---|---|---|
| Phishing, AiTM, Token-Diebstahl | Explizit überprüfen | Phishing-resistente MFA, Conditional Access, Tokenschutz |
| Infostealer auf Privatgeräten | Explizit überprüfen | Zugriff nur von verwalteten, konformen Geräten |
| Helpdesk-Tricks, MFA-Müdigkeit | Explizit überprüfen | Nummernabgleich, Passkeys, befristeter Zugriffspass statt Zuruf |
| Rechteausweitung | Minimale Rechte | Privileged Identity Management, getrennte Admin-Konten |
| Seitliche Bewegung, Living off the Land | Von Kompromittierung ausgehen | Defender for Endpoint, Segmentierung, Verhaltenserkennung |
| Datendiebstahl, Erpressung | Von Kompromittierung ausgehen | Vertraulichkeitsbezeichnungen, DLP, getestete Backups |
| Edge-Geräte, exponierte Cloud | Von Kompromittierung ausgehen | Exposure Management, VPN durch identitätsbasierten Zugriff ersetzen |
| Angriffe auf KI und Agenten | Alle drei | Agenten-Identitäten verwalten, Datenzugriff begrenzen |
Die Lehre aus dem Lagebild
Microsoft empfiehlt im Bericht, Identität als zentrale Steuerungsebene zu behandeln – auch für Apps und KI-Agenten –, phishing-resistente Anmeldung zu nutzen, dauerhafte Admin-Rechte abzubauen und von reaktiver Abwehr zu einem kontinuierlichen Management der Angriffsfläche zu wechseln. Genau diese Punkte werden uns in den nächsten Teilen begleiten.
Wie es weitergeht
Jetzt wisst ihr, wogegen ihr euch verteidigt. In Teil 3 schauen wir uns an, wie Microsoft Zero Trust strukturiert: mit dem Security Adoption Framework, Geschäftsszenarien, Sicherheitsdisziplinen und den Technologiesäulen von Identität bis Security Operations.
Offizielle Microsoft-Quellen
- Microsoft Digital Defense Report 2026
- Microsoft Digital Defense Report 2026: 10 Key Takeaways
- Microsoft Cybersecurity Reference Architectures (MCRA)
- Token-Schutz in Microsoft Entra
- Zero Trust als Sicherheitsbasis
Serie: Zero Trust in der Praxis
- Teil 1: Was ist Zero Trust?
- Teil 2: Die Bedrohungslage 2026 – ihr seid hier
- Teil 3: Das Zero-Trust-Modell von Microsoft
- Teil 4: Der Zero Trust Workshop
- Teil 5: Der CISO-Workshop
- Teil 6: Wo anfangen? Die Roadmap
- Teil 7: Microsoft-Technologien je Säule
