
In Teil 1 ging es um die Idee hinter Zero Trust, in Teil 2 um die Angriffe, gegen die sie schützt. Jetzt wird es konkreter: Wie lässt sich so ein großes Thema überhaupt angehen? Microsoft bietet dafür ein Ordnungsmodell an, das Security Adoption Framework (SAF). Es hilft, Zero Trust in handliche Stücke zu zerlegen – und es ist die Grundlage für die Workshops, die wir in Teil 4 und 5 vorstellen.
Serie: Zero Trust in der Praxis
- Teil 1: Was ist Zero Trust?
- Teil 2: Die Bedrohungslage 2026
- Teil 3: Das Zero-Trust-Modell von Microsoft – ihr seid hier
- Teil 4: Der Zero Trust Workshop
- Teil 5: Der CISO-Workshop
- Teil 6: Wo anfangen? Die Roadmap
- Teil 7: Microsoft-Technologien je Säule
Warum es ein Modell braucht
Zero Trust einzuführen ist laut Microsoft eine mehrjährige Aufgabe, die von der Geschäftsstrategie über Architektur und Technik bis in den täglichen Betrieb reicht. Ohne Struktur passiert, was wir in vielen Unternehmen sehen: Es werden einzelne Tools gekauft, jedes Team optimiert seine eigene Baustelle, und am Ende passt nichts zusammen. Microsoft nennt das in seinen Referenzarchitekturen ausdrücklich ein Antimuster – den unverbundenen Sicherheitsansatz mit getrennten Teams, Strategien und Werkzeugen für Netzwerk, Identität und Geräte.
Das Security Adoption Framework setzt dem eine gemeinsame Sprache entgegen. Geschäftsleitung, Security-Verantwortliche, Architekten und Admins schauen auf dasselbe Bild, jeweils aus ihrer Perspektive.
Der Aufbau: Warum, wer und wo
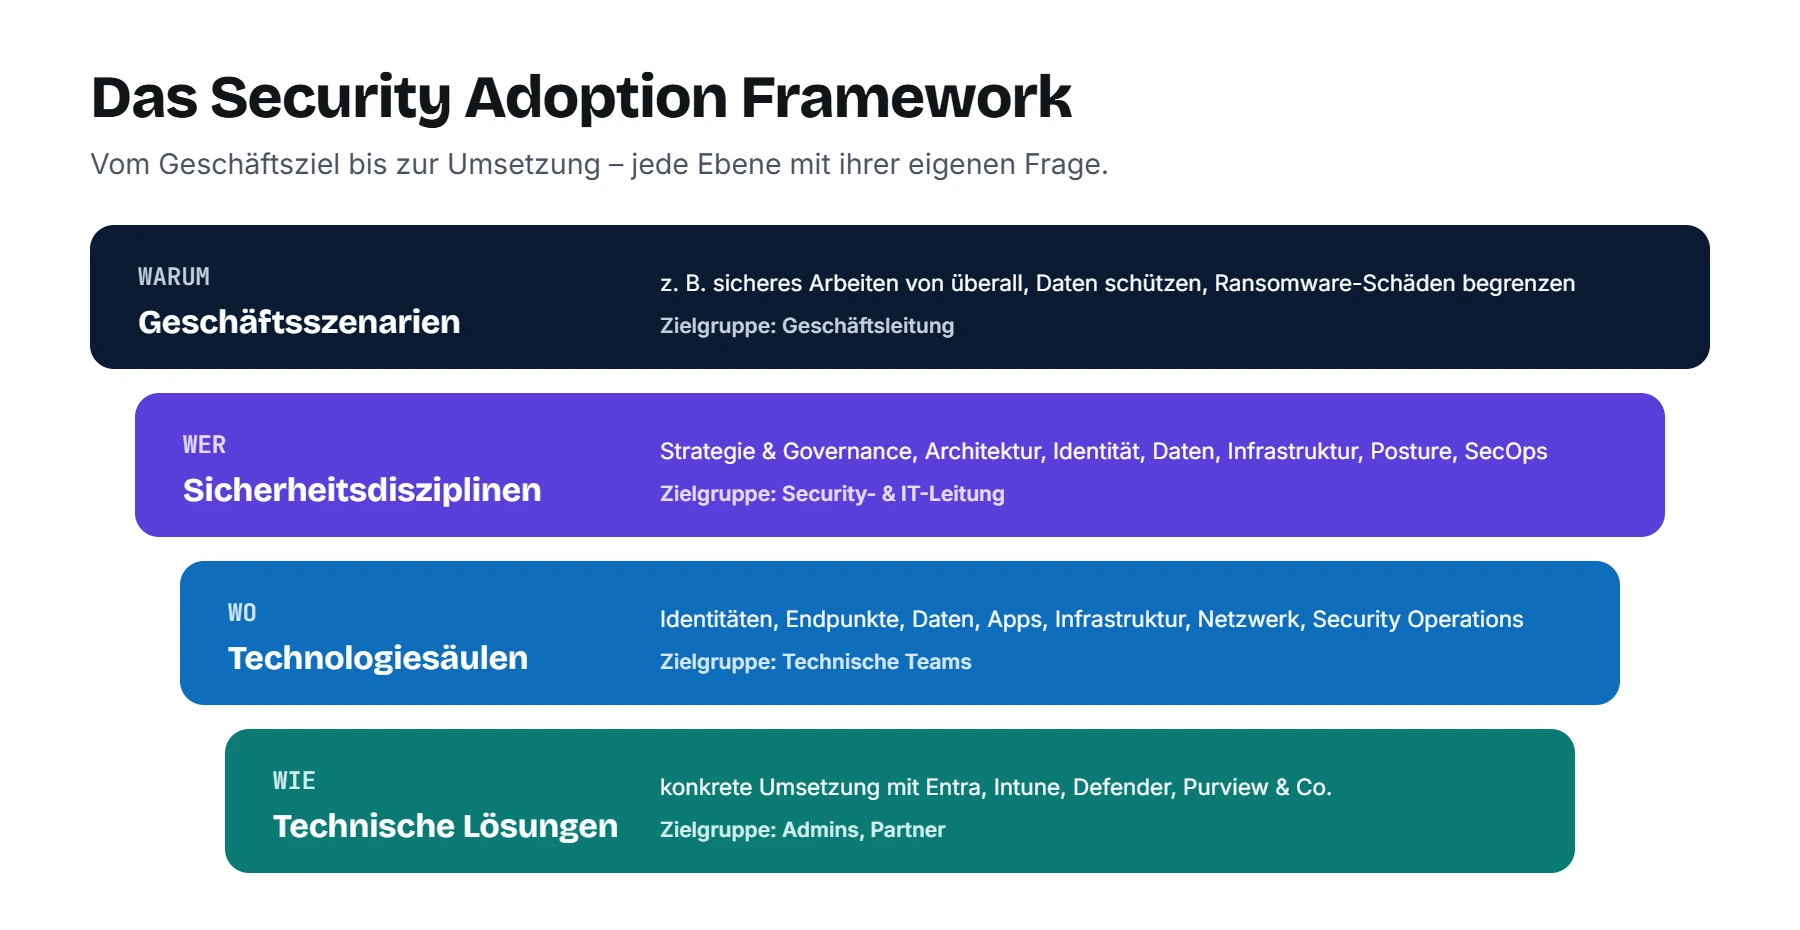
Das Modell besteht aus drei Bausteinen, ergänzt um konkrete technische Lösungen:
| Baustein | Frage | Zielgruppe |
|---|---|---|
| Geschäftsszenarien | Warum investieren wir? Welches Geschäftsergebnis ist uns wichtig? | Geschäftsleitung |
| Sicherheitsdisziplinen | Wer ist verantwortlich und welche Fähigkeiten brauchen wir? | Security- und IT-Leitung, Architekten |
| Technologiesäulen | Wo setzen wir Kontrollen um – Identität, Geräte, Daten …? | Technische Teams, Partner |
| Technische Lösungen | Wie setzen wir es mit Microsoft-Produkten um? | Admins, Implementierer |
Geschäftsszenarien
Ein Geschäftsszenario beschreibt eine wiedererkennbare Situation, in der Sicherheit ein Geschäftsziel ermöglichen oder schützen muss. Die Zero-Trust-Anleitung von Microsoft arbeitet mit diesen Szenarien:
- Sicherheitslage schnell modernisieren – die wichtigsten Lücken rasch schließen.
- Sicheres Remote- und hybrides Arbeiten – Zugriff von überall, egal von welchem Gerät.
- Sensible Geschäftsdaten identifizieren und schützen – wissen, wo die Kronjuwelen liegen.
- Geschäftsschäden durch einen Sicherheitsvorfall verhindern oder verringern – Stichwort Ransomware.
- Regulatorische und Compliance-Anforderungen erfüllen – etwa NIS2, DORA oder Branchenvorgaben.
Der Vorteil dieser Sichtweise: Ihr redet mit der Geschäftsführung nicht über „Conditional Access“ oder „DLP“, sondern über Ergebnisse wie „Unsere Leute können sicher von überall arbeiten“. Jedes Szenario ist in vier Umsetzungsstufen gegliedert. Für die Nachverfolgung stellt Microsoft eine PowerPoint-Vorlage und eine Excel-Arbeitsmappe bereit.
Sicherheitsdisziplinen
Disziplinen sind Verantwortungsbereiche. Sie sorgen dafür, dass Sicherheit nicht als Sammlung einzelner Tools gedacht wird, sondern als Fähigkeiten, die jemand verantwortet. Microsoft teilt sie in drei Kategorien:
| Kategorie | Disziplinen |
|---|---|
| Planung und Steuerung | Sicherheitsstrategie, Integration und Governance · Sicherheitsarchitektur |
| Technische Strategie | Zugriff und Identität · Infrastruktursicherheit · Entwicklungssicherheit · Datensicherheit · OT/IoT-Sicherheit |
| Betrieb | Security Posture Management · Security Operations (SecOps) |
Ein Detail, das wir gern betonen: Microsoft unterscheidet zwischen Posture Management – also dem vorbeugenden, kontinuierlichen Finden und Schließen von Lücken – und SecOps, das Angriffe erkennt und beantwortet. Beides braucht es. Wer nur in ein SOC investiert, kämpft dauerhaft gegen Angriffe, die sich mit besserer Konfiguration hätten verhindern lassen.
Die Technologiesäulen
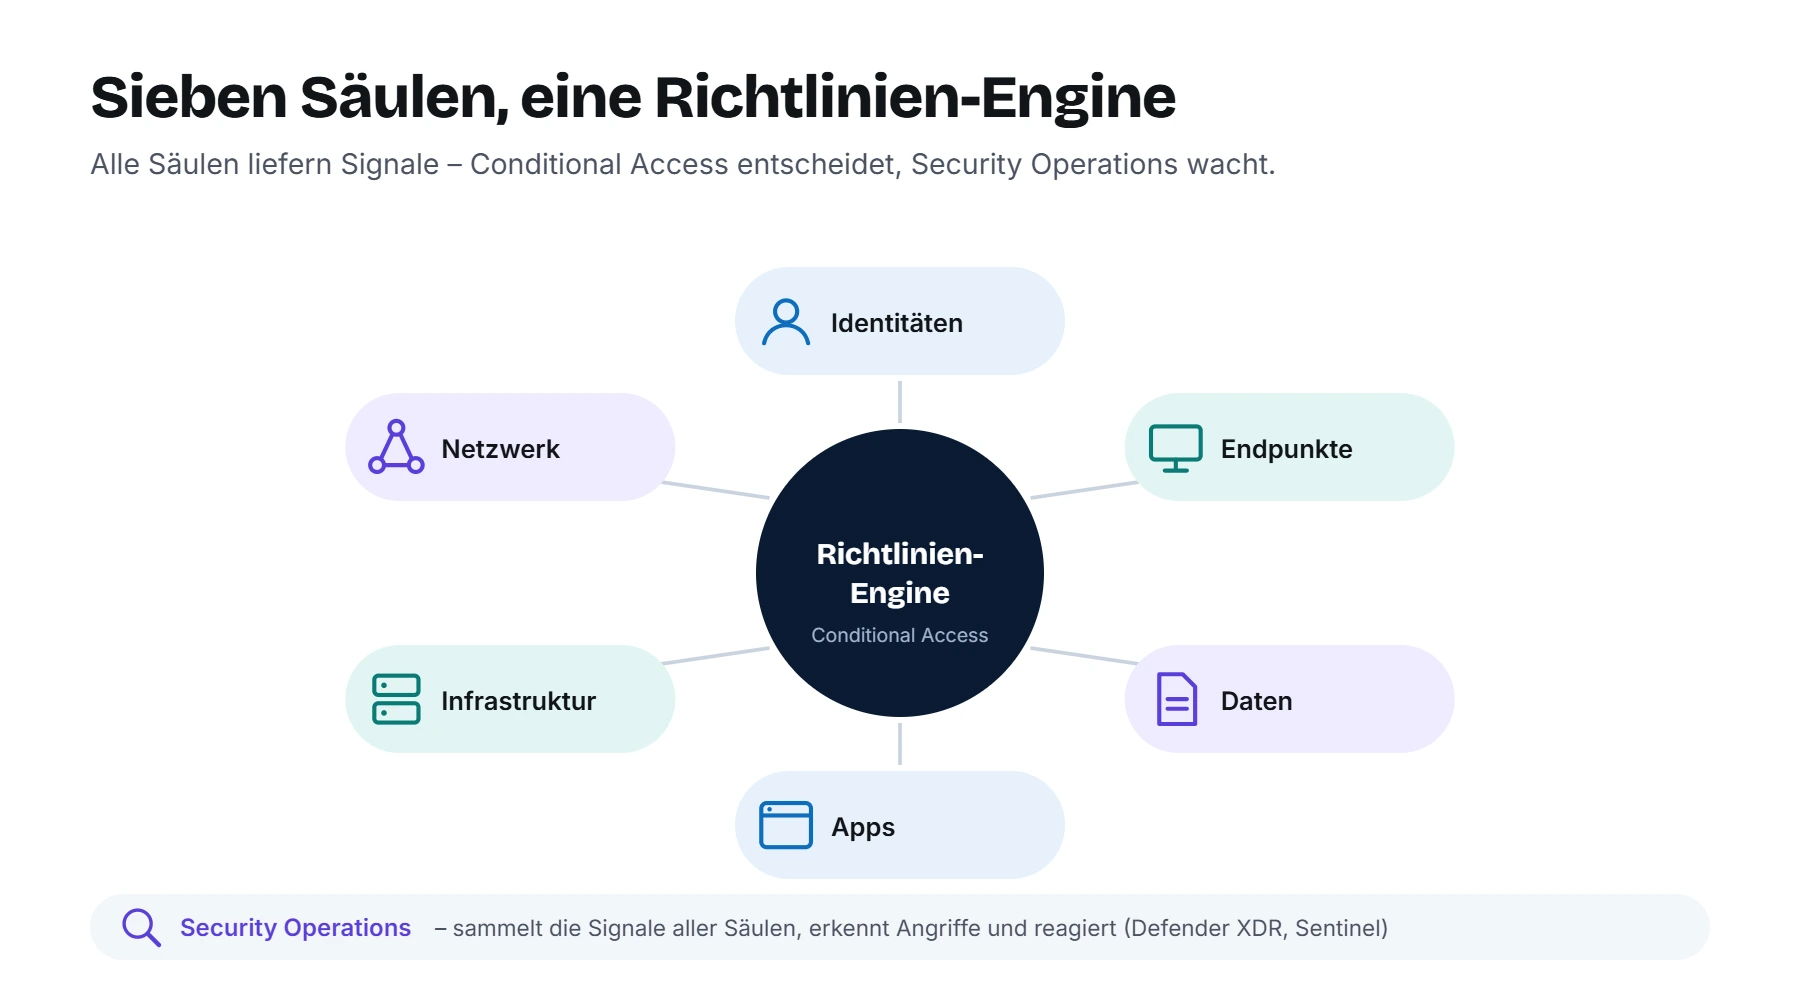
Die Technologiesäulen sind der Teil, den die meisten von Zero-Trust-Grafiken kennen. Jede Säule beantwortet dieselbe Frage: Wie wenden wir die Zero-Trust-Prinzipien auf diesen Teil der Umgebung an?
| Säule | Worum es geht |
|---|---|
| Identitäten | Jede Anfrage beginnt mit der Prüfung der Identität – Menschen, Dienste, KI-Agenten – und mit minimalen Rechten. |
| Endpunkte | Zugriff hängt vom Zustand, der Konformität und dem Risiko des Geräts ab. |
| Daten | Schutz, der mit den Daten wandert: Klassifizierung, Bezeichnung, Verschlüsselung, Zugriffsregeln. |
| Apps | Kontrolle auf Anwendungs- und API-Ebene: Berechtigungen, Sitzungen, Schatten-IT. |
| Infrastruktur | Server, VMs, Container und Dienste härten, überwachen und nur bei Bedarf zugänglich machen. |
| Netzwerk | Segmentieren, verschlüsseln und überwachen, um seitliche Bewegung zu verhindern. |
| Security Operations | Signale aller Säulen zusammenführen, Angriffe erkennen, untersuchen und beantworten. |
In der Mitte steht die Richtlinien-Engine. Sie bewertet jede Anfrage anhand der Signale aus allen Säulen und entscheidet. Im Microsoft-Umfeld ist das in erster Linie Conditional Access – deshalb haben wir unsere Conditional-Access-Serie vor diese Serie gesetzt.
Neue Säulen für KI
In den aktuellen Workshop-Unterlagen behandelt Microsoft KI und DevSecOps als eigene Bereiche. KI-Agenten sind neue Identitäten mit Zugriff auf Daten, und die Lieferkette von Software ist ein wachsendes Angriffsziel. Beides schauen wir uns in Teil 4 genauer an.
Und die Standards?
Microsoft hat Zero Trust nicht erfunden und auch nicht allein definiert. Die eigenen Empfehlungen orientieren sich an anerkannten Modellen:
- NIST SP 800-207 „Zero Trust Architecture“ – die Referenz der US-Normungsbehörde mit Begriffen wie Policy Decision Point und Policy Enforcement Point.
- CISA Zero Trust Maturity Model – ein Reifegradmodell der US-Cybersicherheitsbehörde mit fünf Säulen (Identität, Geräte, Netzwerke, Anwendungen und Workloads, Daten) und vier Stufen: traditionell, initial, fortgeschritten und optimal. Microsoft hat für jede Säule eine Anleitung veröffentlicht, wie sich die Stufen mit Microsoft-Diensten erreichen lassen.
- The Open Group – unter anderem mit den „Zero Trust Commandments“, einem Satz verbindlicher Grundregeln für Zero-Trust-Architekturen.
Für euch bedeutet das: Wer sich an Microsofts Modell orientiert, bewegt sich nicht auf einer Insel. Gerade für Audits und Regulatorik hilft es, die Zuordnung zu NIST oder CISA im Hinterkopf zu haben.
Die Referenzarchitekturen (MCRA)
Ergänzend gibt es die Microsoft Cybersecurity Reference Architectures (MCRA), eine umfangreiche Folienreihe, die Microsoft regelmäßig aktualisiert. Sie zeigt, wie die Sicherheitsfunktionen von Microsoft zusammenspielen, wie sie zu anderen Plattformen passen und welche typischen Fehler Unternehmen machen. Drei Kernaussagen daraus, die wir für besonders wertvoll halten:
- Ganzheitlich denken – das gesamte Sicherheitsproblem betrachten, damit nach einem Vorfall nicht der Satz fällt: „Daran haben wir nicht gedacht.“
- Rigoros priorisieren – die größten Lücken und schnellen Erfolge zuerst angehen.
- Einfach anfangen – irgendwo starten und sich kontinuierlich verbessern. Sicherheit ist etwas, das man tut, nicht etwas, das man hat.
Unser Tipp
Ladet euch die MCRA einmal herunter und blättert sie durch, auch wenn ihr nicht jede Folie braucht. Vor allem die Folien zu Antimustern und zu den Annahmen klassischer Sicherheit eignen sich hervorragend, um intern zu erklären, warum sich etwas ändern muss.
Wie es weitergeht
Jetzt kennt ihr das Modell. In Teil 4 wird es praktisch: Wir zeigen, wie ihr mit dem kostenlosen Zero Trust Workshop und dem Zero Trust Assessment euer eigenes Unternehmen bewertet – mit einem PowerShell-Werkzeug, das euren Tenant prüft, und einer Web-App, in der ihr eure Roadmap plant.
Offizielle Microsoft-Quellen
- Microsoft Security Adoption Framework (SAF)
- Geschäftsszenarien im Adoption Model
- Zero Trust Adoption Framework mit den fünf Geschäftsszenarien
- Sicherheitsdisziplinen
- Technologiesäulen
- CISA Zero Trust Maturity Model mit Microsoft-Diensten
- Microsoft Cybersecurity Reference Architectures (MCRA)
Serie: Zero Trust in der Praxis
- Teil 1: Was ist Zero Trust?
- Teil 2: Die Bedrohungslage 2026
- Teil 3: Das Zero-Trust-Modell von Microsoft – ihr seid hier
- Teil 4: Der Zero Trust Workshop
- Teil 5: Der CISO-Workshop
- Teil 6: Wo anfangen? Die Roadmap
- Teil 7: Microsoft-Technologien je Säule
