
„Zero Trust“ steht inzwischen auf fast jedem Messestand und in jedem zweiten Produktdatenblatt. Kein Wunder, dass viele beim Begriff erst einmal die Augen verdrehen. Dabei steckt dahinter eine ziemlich bodenständige Idee, die erklärt, warum klassische IT-Sicherheit heute so oft versagt – und wie man es besser macht.
Mit diesem Beitrag starten wir eine Serie, die Zero Trust von Grund auf erklärt: Was es ist, wie Angreifer heute vorgehen, wie Microsoft das Modell aufbaut, wie ihr mit dem Zero Trust Workshop euer eigenes Unternehmen bewertet und wo ihr am besten anfangt. Ihr braucht keine Vorkenntnisse. Jeder Teil endet mit den offiziellen Microsoft-Quellen.
Serie: Zero Trust in der Praxis
Die Burg mit dem Wassergraben
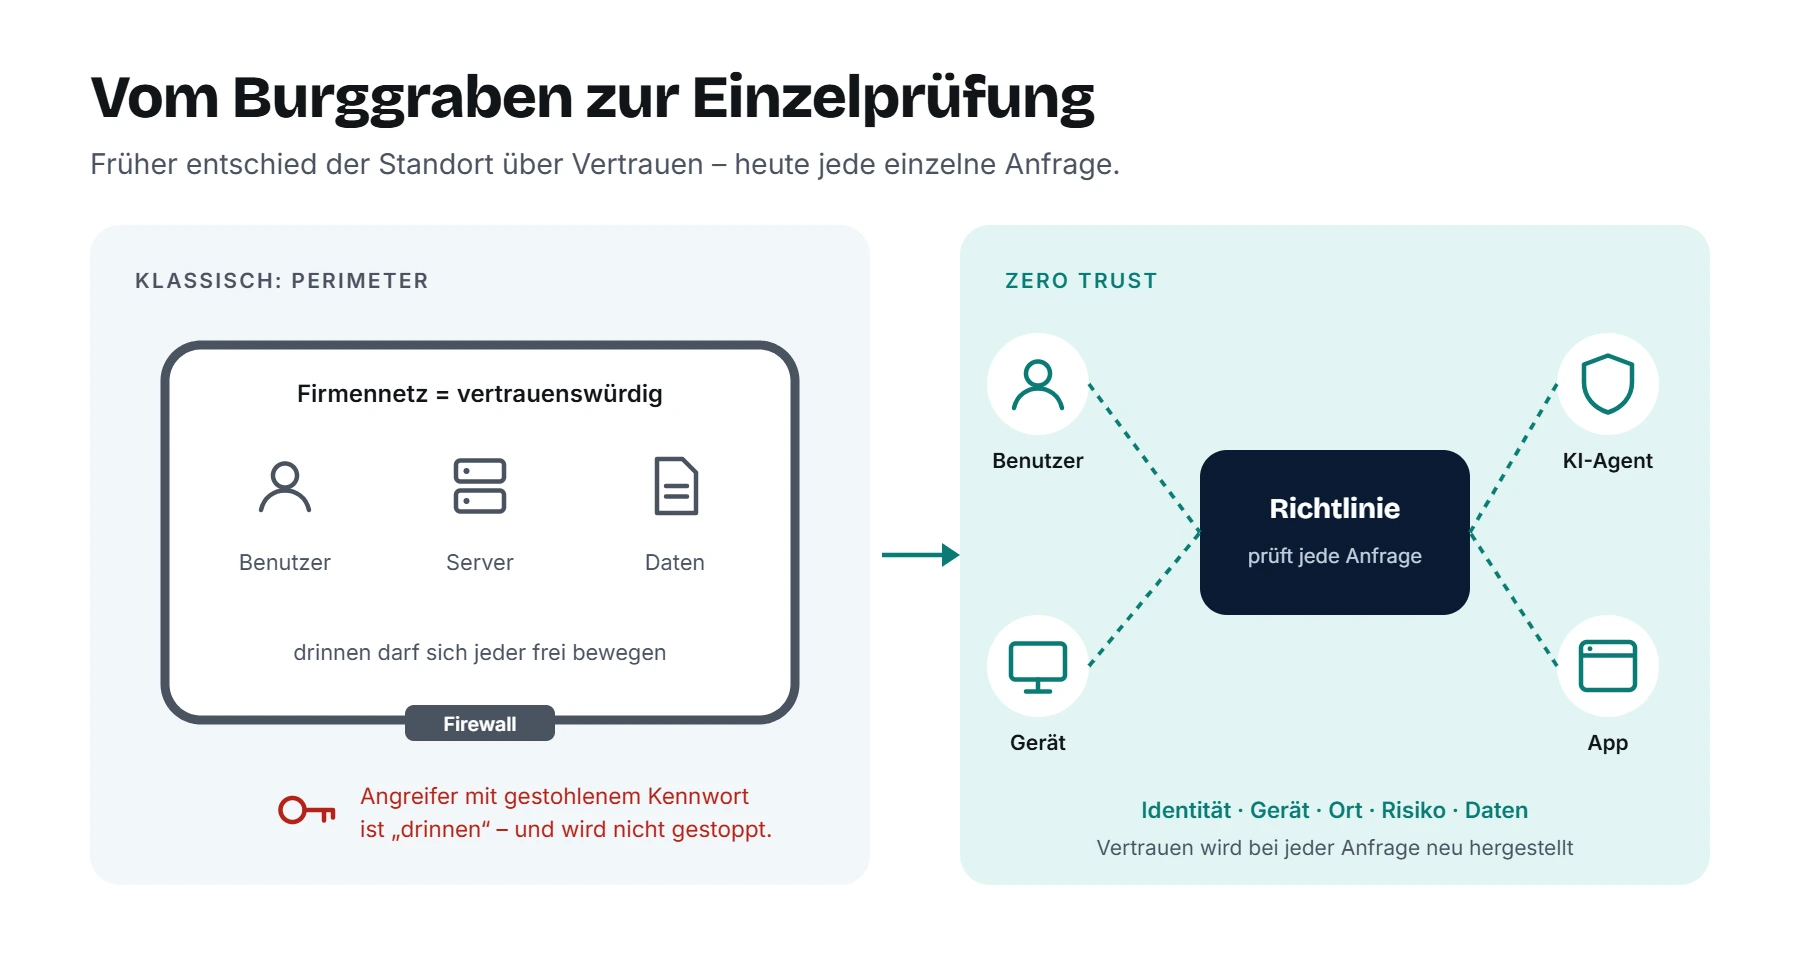
Lange Zeit war IT-Sicherheit wie eine mittelalterliche Burg gebaut. Außen ein hoher Wall – die Firewall –, ein bewachtes Tor – das VPN –, und drinnen durfte sich jeder frei bewegen. Wer einmal im Firmennetz war, galt als vertrauenswürdig. Das funktionierte, solange alle im Büro saßen, die Server im Keller standen und Angriffe vor allem von außen gegen das Netzwerk liefen.
Heute sieht die Welt anders aus. Mitarbeitende arbeiten im Homeoffice, im Zug und beim Kunden. Daten liegen in Microsoft 365, in SaaS-Anwendungen und bei Partnern. Private Smartphones greifen auf Firmenmails zu, und KI-Agenten arbeiten mit Unternehmensdaten. Die Burgmauer umschließt schlicht nicht mehr das, was geschützt werden muss.
Und noch wichtiger: Angreifer haben sich angepasst. Sie brechen kaum noch durch die Mauer, sondern lassen sich einen Schlüssel geben – per Phishing, gestohlenem Kennwort oder abgegriffenem Sitzungstoken. Wer mit einem gültigen Konto hereinkommt, wird von der Burgmauer nicht aufgehalten. Wie das konkret aussieht, schauen wir uns in Teil 2 an.
Die Grundidee: Niemals vertrauen, immer überprüfen
Zero Trust dreht die alte Annahme um. Microsoft fasst es so zusammen: „never trust, always verify“ – niemals blind vertrauen, immer überprüfen. Kein Zugriff ist automatisch vertrauenswürdig, nur weil er aus dem Firmennetz kommt oder weil sich jemand vor drei Stunden einmal angemeldet hat. Bevor Zugriff gewährt wird, wird geprüft:
- Wer fordert den Zugriff an?
- Mit welchem Gerät – und ist dieses Gerät gesund und verwaltet?
- Von wo und mit welchem Verhalten?
- Wie hoch ist das Risiko gerade?
Und diese Prüfung passiert nicht nur einmal beim Anmelden, sondern fortlaufend während der gesamten Sitzung.
Die drei Prinzipien
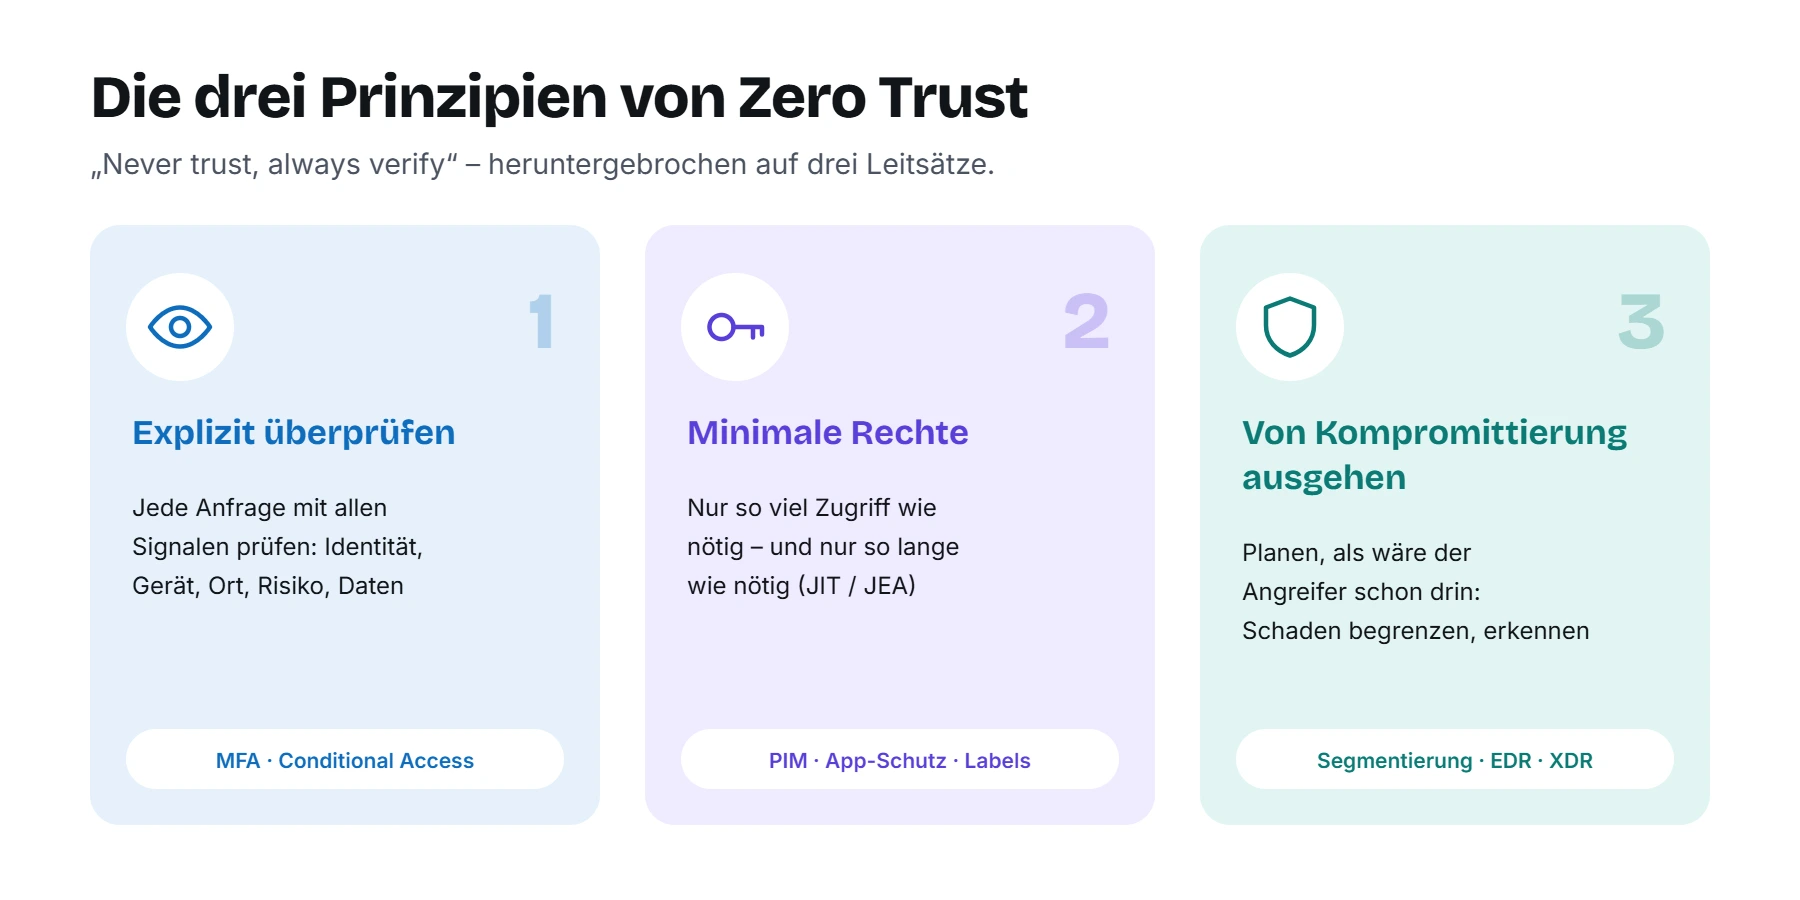
Microsoft baut Zero Trust auf drei Prinzipien auf, die ihr in jedem Microsoft-Dokument zum Thema wiederfindet:
1. Explizit überprüfen
Jede Zugriffsanfrage wird anhand aller verfügbaren Signale authentifiziert und autorisiert: Identität, Standort, Gerätezustand, Anwendung, Datenklassifizierung und Auffälligkeiten im Verhalten. Im Microsoft-Umfeld ist das genau die Aufgabe von Conditional Access – darüber haben wir eine eigene Serie in fünf Teilen geschrieben.
2. Zugriff mit minimalen Rechten
Benutzer und Workloads erhalten nur den Zugriff, den sie wirklich brauchen – und nur so lange wie nötig. Fachbegriffe dafür sind Just-in-Time (Rechte nur bei Bedarf) und Just-Enough-Access (nur so viel wie nötig). Ein Beispiel: Ein Administrator hat seine Admin-Rolle nicht dauerhaft, sondern aktiviert sie für eine Stunde, wenn er sie braucht.
3. Von einer Kompromittierung ausgehen
Das ist das unbequemste Prinzip: Ihr plant so, als säße der Angreifer bereits im Netz. Daraus folgt, dass ihr den möglichen Schaden begrenzt („Blast Radius“), Bereiche voneinander trennt, alles verschlüsselt und so viel sichtbar macht, dass ein Angriff schnell erkannt und eingedämmt wird.
Ein viertes Prinzip in den Microsoft-Architekturen
In den Microsoft Cybersecurity Reference Architectures (MCRA) taucht zusätzlich das Prinzip Business Enablement auf: Sicherheit soll sich an den Zielen, Prioritäten und Risiken des Unternehmens ausrichten – und es nicht ausbremsen. Gute Sicherheit macht sichere Arbeit einfach.
Was sich durch Zero Trust ändert
Microsoft beschreibt einige grundlegende Änderungen, wenn diese Prinzipien konsequent angewendet werden:
| Früher | Mit Zero Trust |
|---|---|
| Vertrauen durch den Standort im Firmennetz | Vertrauen wird bei jeder Anfrage neu geprüft |
| Einmal angemeldet, immer drin | Zugriff wird fortlaufend bewertet und kann entzogen werden |
| Dauerhafte, breite Berechtigungen | Eng gefasste Berechtigungen, oft zeitlich begrenzt |
| Schutz hängt am Netzwerk | Schutz folgt dem Asset – Identität, Gerät, Datei |
| Sicherheit ist Sache des Security-Teams | Sicherheit ist Teil jeder Rolle im Unternehmen |
Gerade der letzte Punkt wird oft übersehen. Ein Mitarbeitender, der auf einen Phishing-Link klickt, ein Fachbereich, der Daten mit einem Partner teilt, oder eine Geschäftsführung, die das Budget für Patches streicht – sie alle beeinflussen das Risiko. Zero Trust ist deshalb nicht nur Technik, sondern auch eine Frage von Prozessen und Verantwortung.
Was Zero Trust nicht ist
Rund um den Begriff halten sich ein paar Missverständnisse hartnäckig:
- Zero Trust ist kein Produkt. Ihr könnt Zero Trust nicht kaufen. Produkte helfen bei der Umsetzung, aber Zero Trust ist eine Strategie und ein Satz von Prinzipien.
- Zero Trust heißt nicht, niemandem zu vertrauen. Es heißt, Vertrauen nicht pauschal zu vergeben, sondern es bei Bedarf und auf Grundlage von Signalen herzustellen.
- Zero Trust ist kein Projekt mit Enddatum. Microsoft spricht von einer langfristigen Reise. Angriffe ändern sich, eure IT ändert sich – also bleibt auch Sicherheit in Bewegung.
- Zero Trust heißt nicht, alles auf einmal umzubauen. Jedes Unternehmen startet an einem anderen Punkt. Entscheidend ist, mit den wichtigsten Lücken anzufangen und sich Schritt für Schritt zu verbessern.
Unser Tipp für den Einstieg
Viele Unternehmen sind schon weiter, als sie denken. Wer MFA eingeführt hat, Geräte mit Intune verwaltet und Conditional Access nutzt, setzt bereits wichtige Zero-Trust-Bausteine um. Wie ihr euren Stand ehrlich bewertet, zeigen wir in Teil 4 mit dem Zero Trust Workshop.
Woher kommt der Begriff?
Der Begriff „Zero Trust“ wurde um 2010 vom damaligen Forrester-Analysten John Kindervag geprägt. Inzwischen gibt es mehrere anerkannte Modelle, auf die sich auch Microsoft bezieht – etwa die NIST-Publikation SP 800-207 „Zero Trust Architecture“, das Zero Trust Maturity Model der US-Behörde CISA und die Zero-Trust-Standards von The Open Group. Microsoft hat seine Empfehlungen an diesen Modellen ausgerichtet und mit eigenen Erfahrungen ergänzt, etwa aus der Secure Future Initiative.
Wie es weitergeht
Jetzt kennt ihr die Idee hinter Zero Trust. In Teil 2 schauen wir uns an, warum sie gerade heute so wichtig ist: Wir gehen die aktuellen Angriffstrends und -wege durch – von Phishing über gestohlene Sitzungstoken bis zu KI-gestützten Angriffen – und zeigen, welches Zero-Trust-Prinzip jeweils dagegen hilft.
Offizielle Microsoft-Quellen
- Zero Trust als Sicherheitsbasis (Übersicht)
- Zero Trust Guidance Center
- Microsoft Security Adoption Framework
- Microsoft Cybersecurity Reference Architectures (MCRA)
- Zero Trust bei Microsoft
Serie: Zero Trust in der Praxis
