
Willkommen zum letzten Teil der Serie. Wir haben Plattformen, Identitäten und Daten abgesichert. Doch Zero Trust heißt auch: von einer Kompromittierung ausgehen. Irgendwann wird ein Agent manipuliert, falsch konfiguriert oder schlicht vergessen. Dann braucht ihr drei Dinge: einen Überblick über alle Agenten, eine Erkennung für Angriffe und die Möglichkeit, schnell einzugreifen. Genau dafür gibt es Microsoft Agent 365 und den Agentenschutz in Microsoft Defender.
Serie: Zero Trust für KI-Agenten
- Teil 1: Warum KI-Agenten ein neues Risiko sind
- Teil 2: Agenten bauen mit Copilot Studio und Foundry
- Teil 3: Identität und Zugriff für Agenten
- Teil 4: Daten schützen, bevor die KI sie findet
- Teil 5: Agenten überwachen und steuern – ihr seid hier
Microsoft Agent 365: die Steuerzentrale
Microsoft bezeichnet Agent 365 als Steuerungsebene für KI-Agenten. Seit dem 1. Mai 2026 ist es für kommerzielle Kunden allgemein verfügbar und wird pro Benutzer lizenziert. Agent 365 baut auf drei Säulen auf:
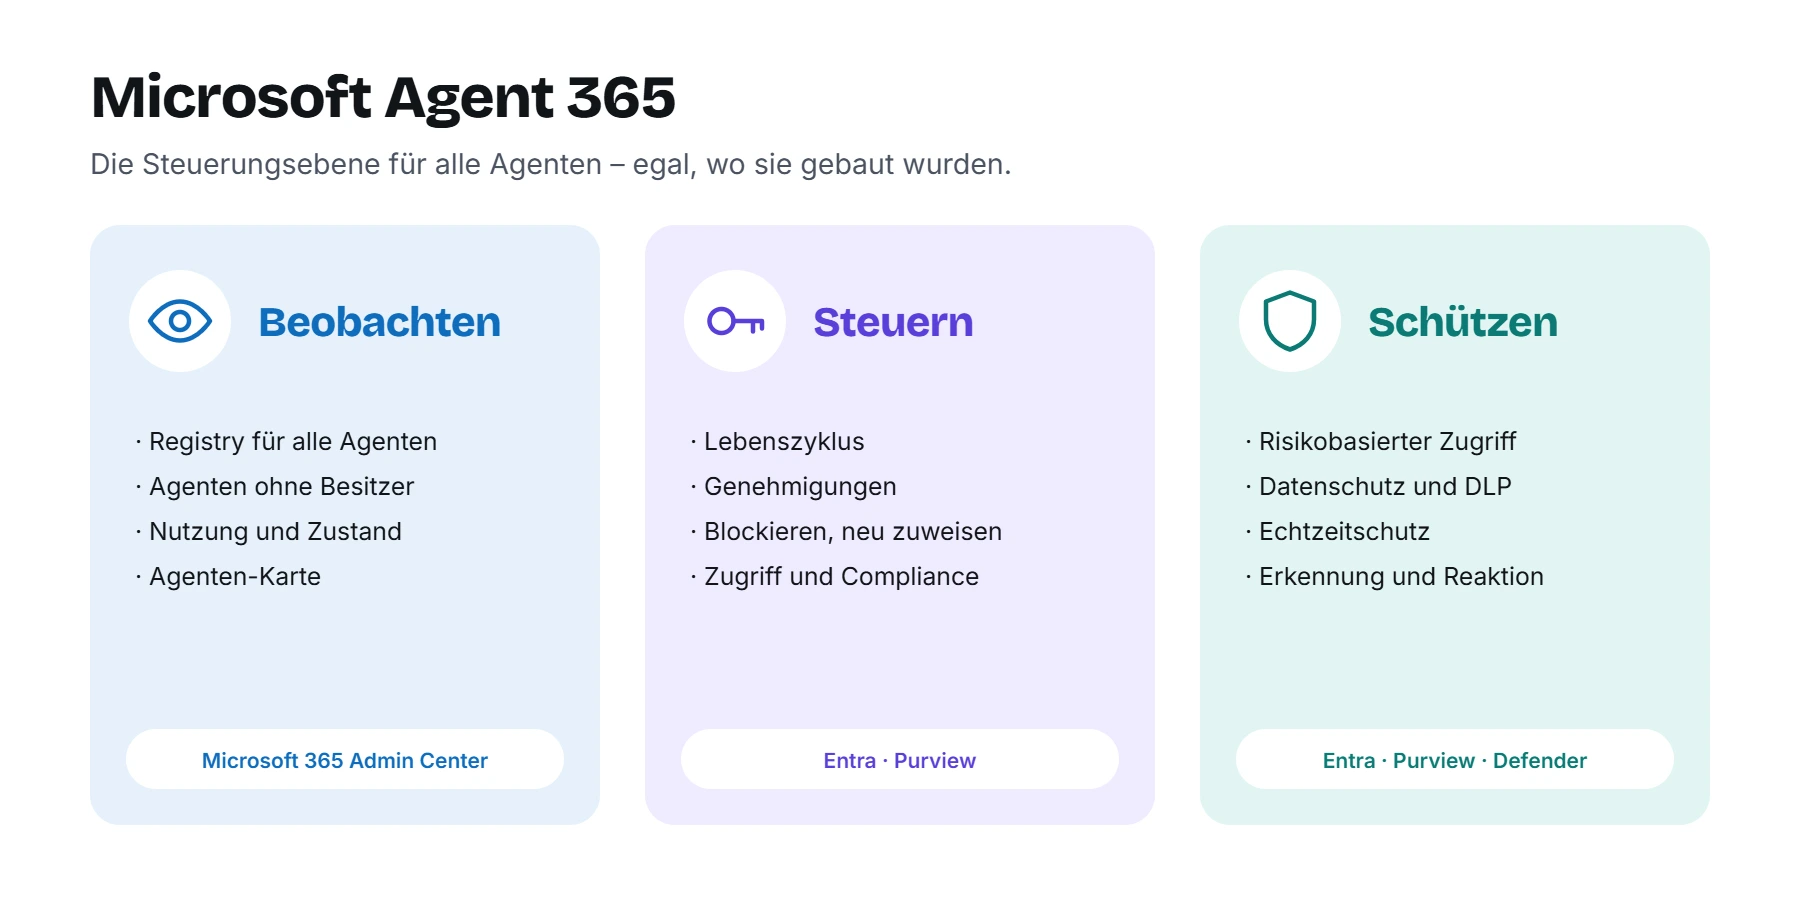
- Beobachten: Eine zentrale Agenten-Registry im Microsoft 365 Admin Center zeigt alle Agenten – von Microsoft, von Partnern und selbst gebaute. Dazu kommen Nutzung, Zustand und eine Agenten-Karte, die Zusammenhänge sichtbar macht.
- Steuern: Lebenszyklus, Zugriff und Compliance laufen über die Registry, Microsoft Entra und Microsoft Purview zusammen.
- Schützen: Entra sorgt für risikobasierten Zugriff, Purview für den Datenschutz und Defender für Erkennung und Echtzeitschutz.
Was ihr in der Registry seht
Die Registry beantwortet die Fragen, die in fast jedem Unternehmen offen sind:
| Kennzahl | Bedeutung |
|---|---|
| Agenten gesamt | Alle Agenten, die in eurem Mandanten verfügbar sind |
| Agenten ohne Besitzer | Agenten, deren Ersteller das Unternehmen verlassen hat oder die nie einen Besitzer hatten |
| Nicht verwaltete Agenten | Agenten außerhalb von Agent 365 – ohne dessen Risikoschutz und Beobachtung |
| Gefährdete Agenten | Agenten mit hohen Risiken aus Entra, Defender oder Purview |
Filtern lässt sich unter anderem nach Status, Herausgeber, Kanal (etwa Teams, Outlook oder SharePoint) und Plattform, also zum Beispiel Copilot Studio oder Foundry.
Eingreifen, wenn es nötig ist
Aus der Registry heraus könnt ihr Agenten blockieren, einem neuen Besitzer zuweisen oder löschen – mit 30 Tagen Wiederherstellungsfrist. Foundry-Agenten lassen sich außerdem direkt starten und stoppen. Anfragen von Mitarbeitenden, die einen Agenten im Unternehmen veröffentlichen wollen, landen als Genehmigungsanfrage bei euch. Alle Aktionen werden in Purview protokolliert.
Erster Schritt: verwaiste Agenten
Unsere Empfehlung für den Einstieg: Schaut euch zuerst die Agenten ohne Besitzer an. Weist jedem einen verantwortlichen Menschen zu – oder blockiert ihn. Wichtige Governance-Aktionen dürfen übrigens nur die Rollen KI-Administrator und Globaler Administrator ausführen.
Microsoft Defender: Angriffe erkennen und stoppen
Defender schützt Agenten auf zwei Wegen: in Echtzeit, bevor eine riskante Aktion ausgeführt wird, und nahezu in Echtzeit, indem er verdächtiges Verhalten erkennt und meldet.
Echtzeitschutz zur Laufzeit
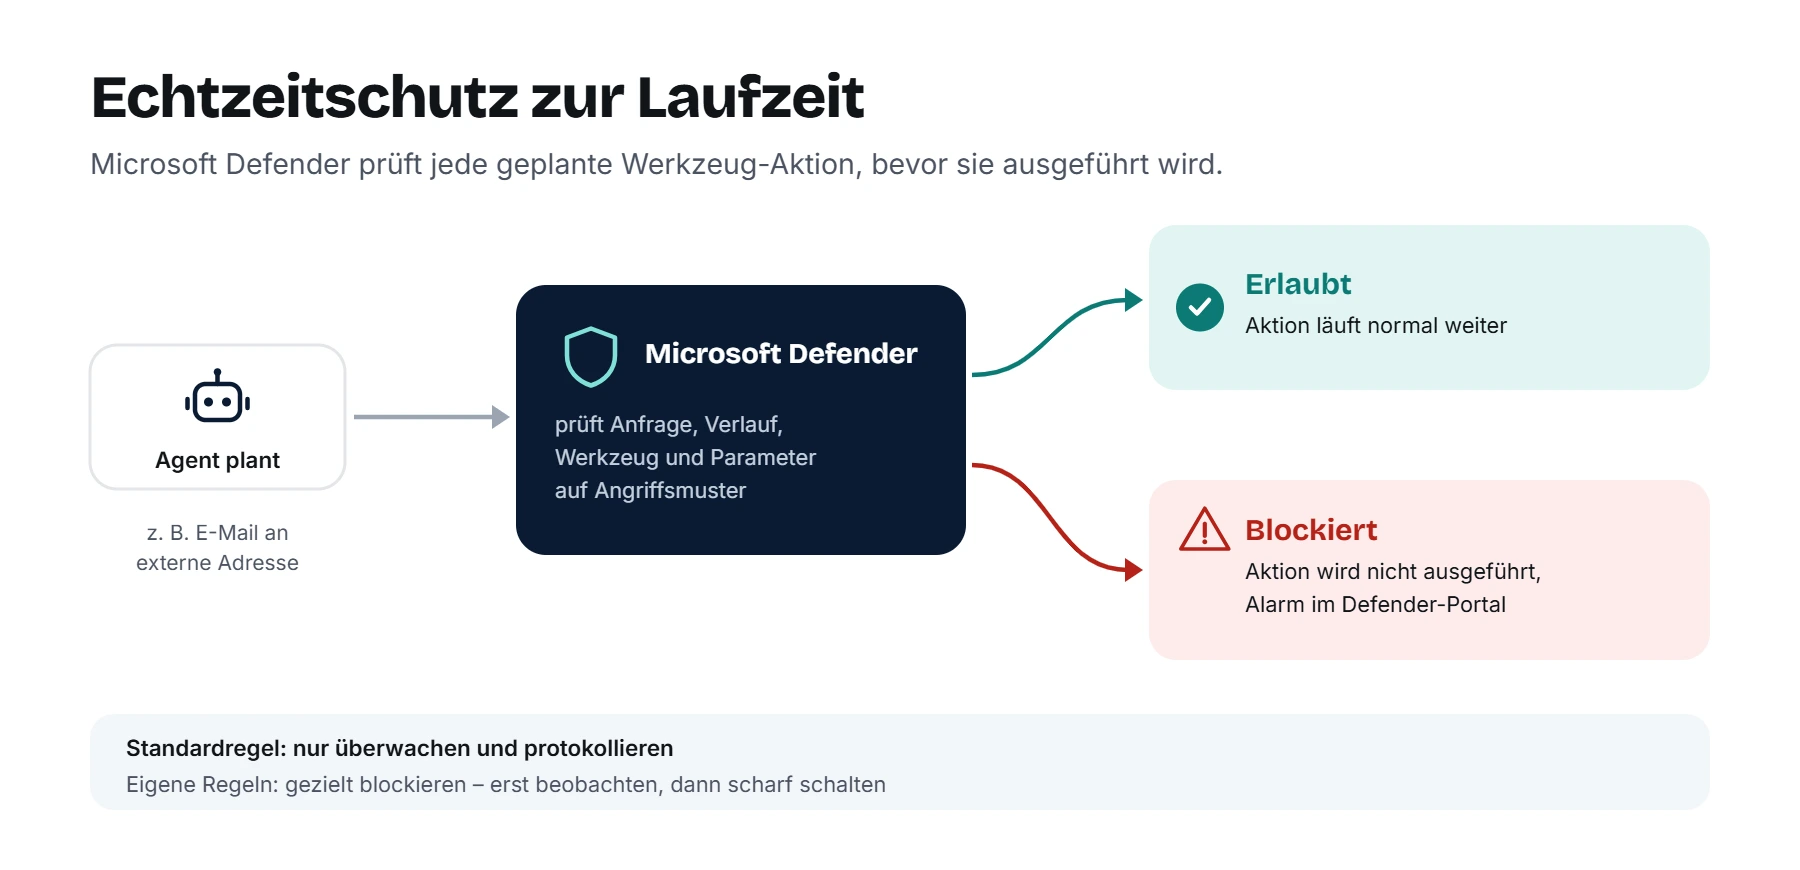
Der Echtzeitschutz prüft Aktionen innerhalb der Agenten-Schleife und blockiert riskante Schritte, bevor sie passieren. Die Abdeckung hängt vom Agententyp ab:
- Agent-365-Werkzeuge: Werkzeugaufrufe über die Work-IQ-MCP-Server, auch eigene MCP-Werkzeuge, die in Agent 365 eingebunden sind.
- Copilot-Studio-Agenten (Vorschau): Defender bewertet jeden geplanten Werkzeugaufruf. Dafür muss ein Power-Platform-Admin die Anbindung in Copilot Studio einmalig freigeben.
- Foundry-Agenten (Vorschau): Geprüft werden Benutzeranfragen, Agenten-Antworten, Werkzeugaufrufe und Werkzeugantworten.
- Lokale Agenten auf Endgeräten: über den Laufzeitschutz in Defender for Endpoint, der dafür im aktiven Modus laufen muss.
Es gibt zwei Arten von Regeln. Die Standardregel überwacht alle Agenten nur und protokolliert auffällige Aktionen, ohne sie zu stoppen. Eigene Regeln dagegen blockieren passende Aktionen. Unser Rat: Lasst die Standardregel einige Wochen laufen, schaut euch die Ergebnisse an und blockiert dann gezielt für die Agenten mit dem höchsten Risiko.
Erkennung und Untersuchung
Für alle Agenten, die Agent 365 verwaltet, erkennt Defender unter anderem:
- Jailbreak-Versuche und indirekte Prompt Injection,
- Weitergabe schädlicher Inhalte,
- abfließende Geheimnisse und Anmeldedaten,
- Ausweichtechniken und Erkundung des Sprachmodells,
- verdächtige Benutzer oder IP-Adressen.
Die Alarme erscheinen im Defender-Portal mit einer eigenen Agenten-Entität und lassen sich wie jeder andere Vorfall untersuchen, korrelieren und per Advanced Hunting auswerten. Auf Wunsch enthalten sie auch die Ausschnitte aus dem Prompt, die den Alarm ausgelöst haben.
Defender for Cloud für Foundry
Für Foundry-Workloads in Azure kommt Defender for Cloud dazu:
- Der Plan Bedrohungsschutz für KI-Dienste erkennt in Echtzeit Jailbreaks, Datenabfluss, Diebstahl von Anmeldedaten und mehr. Er arbeitet mit den Prompt Shields von Azure AI Content Safety. Die Alarme landen ebenfalls in Defender XDR.
- Sicherheitsempfehlungen zeigen Fehlkonfigurationen – zum Beispiel Agenten, die für indirekte Prompt Injection anfällig sind und keine Bestätigung für MCP-Aktionen verlangen.
Der Plan wird über Azure abgerechnet und bietet eine 30-tägige Testphase.
Sentinel nicht vergessen
Wer bereits Microsoft Sentinel betreibt, sollte die Überwachungsprotokolle von Copilot Studio und Agent 365 dort einbinden. So lassen sich Agenten-Aktivitäten mit allen anderen Signalen verknüpfen – etwa mit auffälligen Anmeldungen desselben Benutzers.
Die Roadmap für den Einstieg
Wie bei der klassischen Zero-Trust-Einführung gilt: nicht alles auf einmal. Diese Reihenfolge hat sich bewährt:
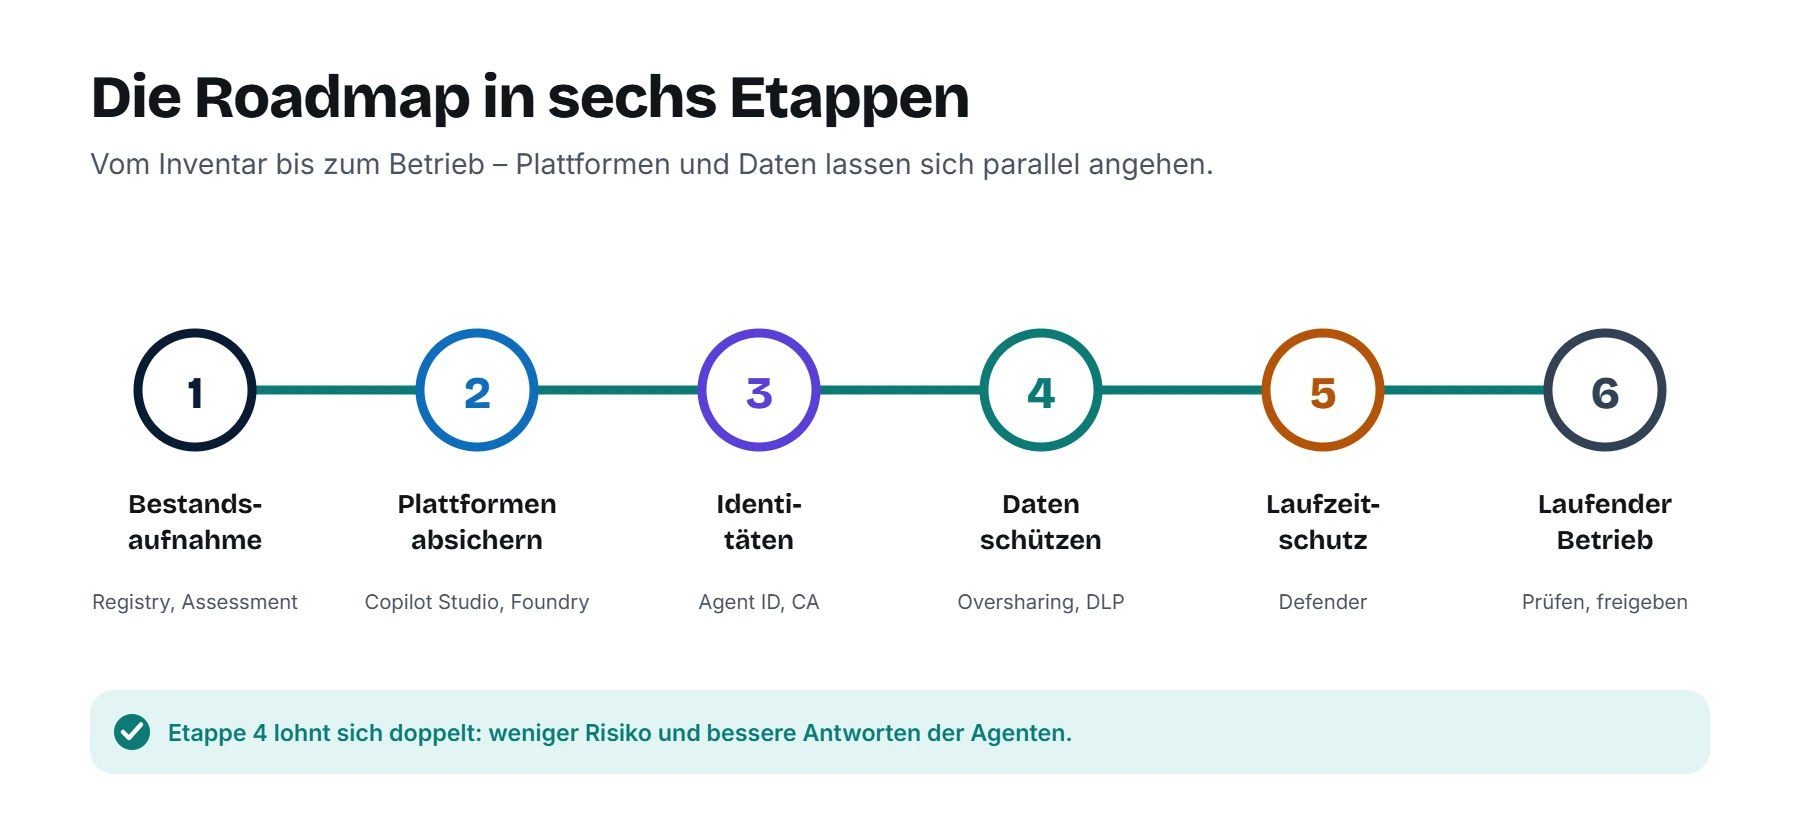
- Bestandsaufnahme: Welche Agenten gibt es, wer hat sie gebaut, worauf greifen sie zu? Nutzt die Agent-365-Registry, das Zero Trust Assessment und die KI-Säule des Zero Trust Workshops.
- Plattformen absichern: Umgebungen, Datenrichtlinien und Authentifizierung in Copilot Studio, Identitäten und Leitplanken in Foundry – siehe Teil 2.
- Identitäten: Agenten-Identitäten mit Sponsoren, Conditional Access nach dem Muster „blockieren, außer freigegeben“, Risiko-Richtlinien – siehe Teil 3.
- Daten: Oversharing finden und beseitigen, Bezeichnungen und DLP für Copilot – siehe Teil 4.
- Laufzeitschutz: Defender für Agenten aktivieren, zuerst überwachen, dann gezielt blockieren.
- Betrieb: Agenten ohne Besitzer regelmäßig prüfen, Zugriffsprüfungen durchführen, Freigabeprozess für neue Agenten leben.
Die Etappen 2 und 4 lassen sich übrigens parallel angehen. Und die Datenetappe lohnt sich doppelt: Sie schützt nicht nur vor Agenten, sondern verbessert auch die Qualität ihrer Antworten.
Was ihr wofür braucht
Zum Abschluss eine vereinfachte Übersicht. Wie immer gilt: Lizenzen ändern sich regelmäßig, prüft die aktuellen Produktbeschreibungen.
| Baustein | Voraussetzung laut Microsoft |
|---|---|
| Agent 365 (Registry, Governance) | Agent-365-Lizenz pro Benutzer; Microsoft empfiehlt E5 als Basis |
| Conditional Access und ID Governance für Agenten | Agent 365 plus mindestens Entra ID P1 bzw. E3 – oder Microsoft 365 E7 |
| Risikobasierte Richtlinien für Agenten | Zusätzlich Entra ID P2 bzw. E5 |
| Defender-Schutz für Agenten | Onboarding in Agent 365, Rolle Sicherheitsadministrator |
| Bedrohungsschutz für KI-Dienste (Foundry) | Defender for Cloud, Abrechnung über Azure |
| DLP schließt bezeichnete Dateien von Copilot aus | Microsoft 365 E5 oder Purview-Paket |
| Governance in Copilot Studio | Power Platform Admin Center, Datenrichtlinien |
Die Serie im Rückblick
- Warum KI-Agenten ein neues Risiko sind – Bausteine, Angriffe und die drei Zero-Trust-Prinzipien für Agenten.
- Agenten bauen mit Copilot Studio und Foundry – Umgebungen, Datenrichtlinien, Identitäten und Leitplanken.
- Identität und Zugriff – Entra Agent ID, Conditional Access für Agenten und Governance.
- Daten schützen – Oversharing beseitigen, Bezeichnungen und DLP.
- Überwachen und steuern – Agent 365, Defender und die Roadmap.
Unser Fazit: KI-Agenten brauchen kein völlig neues Sicherheitsmodell. Sie brauchen dieselben Zero-Trust-Prinzipien, konsequent angewendet – eine eigene Identität, minimale Rechte, geschützte Daten und jemanden, der hinschaut. Wer die Grundlagen aus unserer Zero-Trust-Serie umgesetzt hat, ist schon ein gutes Stück weiter, als er vielleicht denkt.
Offizielle Microsoft-Quellen
- Überblick über Microsoft Agent 365
- Agenten-Registry im Microsoft 365 Admin Center
- Agenten in Echtzeit mit Microsoft Defender schützen
- Bedrohungen für KI-Agenten erkennen und untersuchen
- Bedrohungsschutz für KI-Dienste in Defender for Cloud
- KI-Agenten mit Agent 365 im großen Maßstab absichern
Serie: Zero Trust für KI-Agenten
- Teil 1: Warum KI-Agenten ein neues Risiko sind
- Teil 2: Agenten bauen mit Copilot Studio und Foundry
- Teil 3: Identität und Zugriff für Agenten
- Teil 4: Daten schützen, bevor die KI sie findet
- Teil 5: Agenten überwachen und steuern – ihr seid hier
