
Identitäten und Rechte haben wir in Teil 3 abgesichert. Jetzt kommt der Teil, der in unseren Projekten den größten Unterschied macht: die Daten. Denn ein KI-Agent bricht keine Berechtigungen auf – er nutzt die, die es schon gibt. Und genau da liegt das Problem. In vielen Mandanten sind über die Jahre Sites, Teams und Ordner entstanden, die viel zu weit geteilt sind. Bisher fiel das kaum auf, weil niemand danach gesucht hat. Ein Agent dagegen sucht – schnell, gründlich und ohne zu fragen, ob er das gefundene Dokument eigentlich sehen sollte.
Serie: Zero Trust für KI-Agenten
- Teil 1: Warum KI-Agenten ein neues Risiko sind
- Teil 2: Agenten bauen mit Copilot Studio und Foundry
- Teil 3: Identität und Zugriff für Agenten
- Teil 4: Daten schützen, bevor die KI sie findet – ihr seid hier
- Teil 5: Agenten überwachen und steuern
Das Oversharing-Problem
Microsoft beschreibt es in der Purview-Dokumentation ausdrücklich: Generative KI verstärkt das Problem des Oversharings, weil sie Inhalte proaktiv findet, die veraltet, zu weit berechtigt oder ohne Schutz sind.
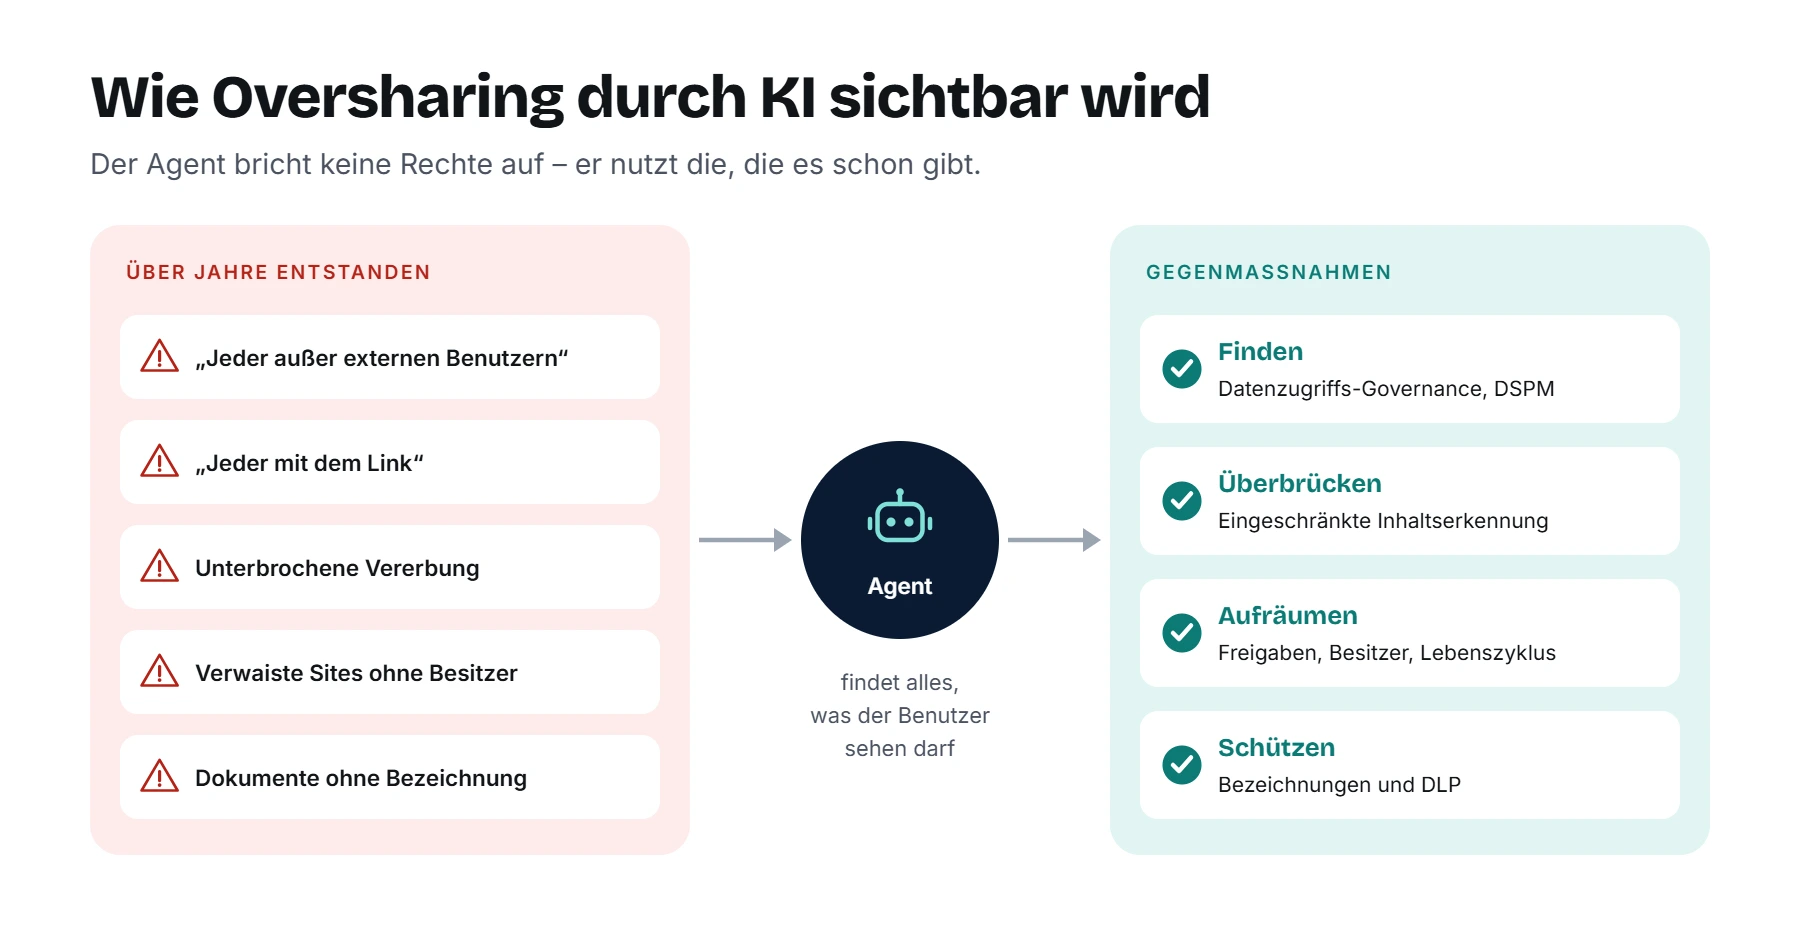
Typische Funde in unseren Projekten:
- Sites mit der Gruppe „Jeder außer externen Benutzern“ – oft seit Jahren, oft mit sensiblen Inhalten.
- Links vom Typ „Jeder mit dem Link“ oder „Personen in eurer Organisation“, die niemand mehr im Blick hat.
- Unterbrochene Vererbung von Berechtigungen, die niemand mehr nachvollziehen kann.
- Verwaiste oder inaktive Sites ohne Besitzer.
- Sensible Dokumente ohne Vertraulichkeitsbezeichnung.
Die gute Nachricht: Für all das gibt es Werkzeuge, und viele davon stecken bereits in euren Lizenzen.
Schritt 1: Oversharing finden
SharePoint Advanced Management
SharePoint Advanced Management (SAM) ist in Microsoft 365 Copilot-Lizenzen enthalten und liefert die wichtigsten Berichte im SharePoint Admin Center:
- Berichte zur Datenzugriffs-Governance: Sie zeigen Sites mit breiten Freigaben, Freigabelinks und der Gruppe „Jeder außer externen Benutzern“.
- Bericht zur Basis der Site-Berechtigungen: ein Schnappschuss eurer gesamten Berechtigungsstruktur – ein guter Startpunkt.
- Bewertung der Inhaltsverwaltung: findet Sites mit zu großem Publikum, unterbrochener Vererbung oder ohne Besitzer.
- KI-Einblicke: fassen Muster aus den Berichten zusammen und schlagen nächste Schritte vor.
- Zugriffsprüfungen durch Site-Besitzer: Ihr könnt die Prüfung überteilter Sites direkt an die Verantwortlichen delegieren.
Microsoft Purview DSPM
In Microsoft Purview Data Security Posture Management (DSPM) findet ihr die Datenrisikobewertungen. Standardmäßig prüfen sie wöchentlich die 100 meistgenutzten SharePoint-Sites auf Oversharing. Zusätzlich könnt ihr eigene Bewertungen für bestimmte Benutzer oder Sites anlegen. Die Ergebnisse enthalten direkt Abhilfemaßnahmen – etwa Zugriff nach Bezeichnung einschränken oder automatische Bezeichnung einrichten.
Schritt 2: Sofortmaßnahmen, bis aufgeräumt ist
Aufräumen dauert. Damit Agenten in der Zwischenzeit nichts finden, was sie nicht sollen, gibt es zwei Zwischenlösungen:
- Eingeschränkte Inhaltserkennung (Restricted Content Discovery): Inhalte einer Site erscheinen nicht mehr in der organisationsweiten Suche und nicht in Copilot- oder Agenten-Antworten. Die Berechtigungen bleiben dabei unverändert. Ideal etwa für Finanz- oder Personal-Sites, deren Berechtigungen gerade geprüft werden.
- Eingeschränkte Zugriffssteuerung (Restricted Access Control): Zugriff auf eine Site nur noch für eine festgelegte Gruppe – unabhängig davon, welche Freigaben es sonst noch gibt.
Kein Ersatz fürs Aufräumen
Die eingeschränkte Inhaltserkennung verhindert, dass Inhalte gefunden werden. Wer den direkten Link kennt und berechtigt ist, kommt aber weiterhin an die Datei. Sie ist deshalb eine Brücke, kein Ziel.
Schritt 3: Dauerhaft aufräumen
- Freigabeeinstellungen für SharePoint und OneDrive verschärfen. Standardmäßig steht SharePoint auf der großzügigsten Option. Setzt außerdem Ablaufzeiten für Freigabelinks.
- „Jeder außer externen Benutzern“ aus Sites entfernen, wo es nicht gebraucht wird.
- Inaktive und verwaiste Sites mit dem Site-Lebenszyklus-Management finden und archivieren oder löschen. Das verbessert nebenbei die Qualität der Antworten.
- Site-Bezeichnungen vergeben, die Freigabe und Zugriff an die Vertraulichkeit koppeln.
Schritt 4: Daten mit Purview schützen
Vertraulichkeitsbezeichnungen
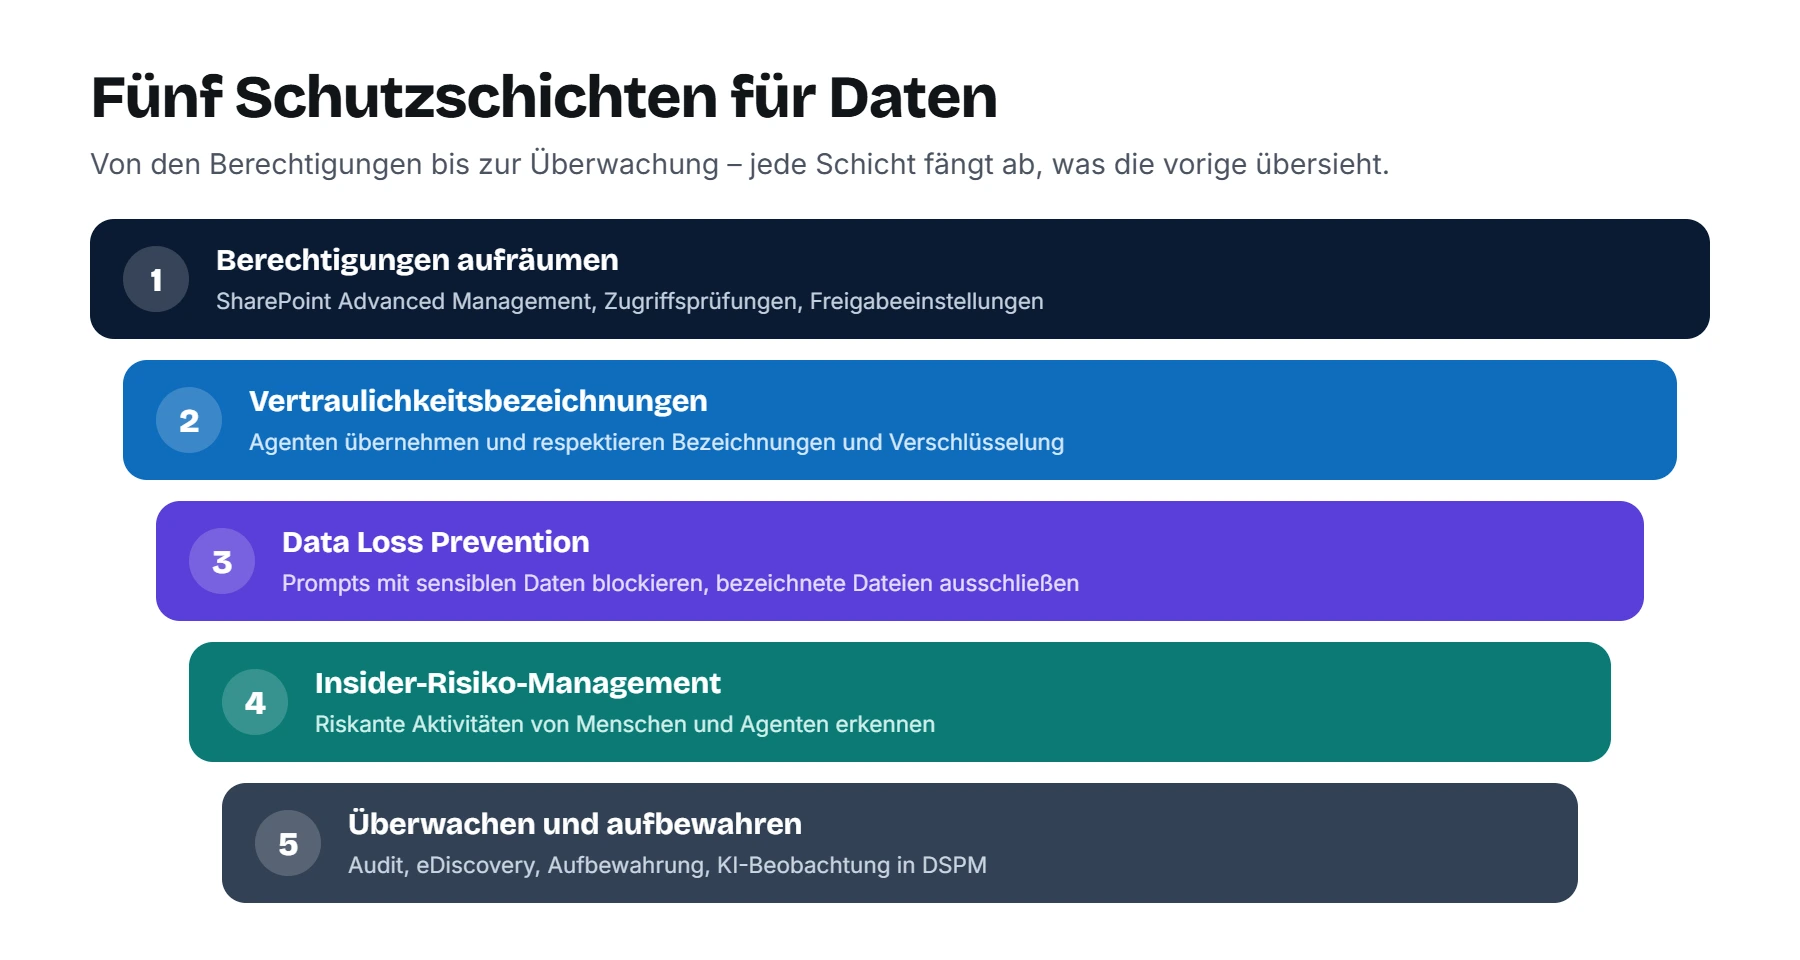
Bezeichnungen sind das Fundament. Agenten übernehmen und respektieren sie: Eine verschlüsselte Datei bleibt auch in einer Agenten-Antwort geschützt, und Copilot Studio zeigt an, welche Bezeichnung die verwendeten Quellen haben. Fangt mit wenigen, klaren Stufen an und nutzt, wo möglich, automatische Bezeichnung.
Data Loss Prevention für Copilot und Agenten
Mit DLP für Microsoft 365 Copilot schließt ihr Dateien und E-Mails mit bestimmten Bezeichnungen von der Verarbeitung aus. Copilot und Agenten verwenden diese Inhalte dann nicht mehr als Grundlage für ihre Antworten. Diese Funktion setzt laut Purview-Dienstbeschreibung Microsoft 365 E5 oder ein entsprechendes Purview-Paket voraus. Ebenfalls per DLP, und zwar für alle Copilot-Benutzer, lassen sich Prompts mit sensiblen Informationen wie Kreditkarten- oder Ausweisnummern blockieren. Testet die Richtlinien zuerst im Simulationsmodus. Über Microsoft Agent 365 lassen sich DLP-Richtlinien außerdem direkt auf Agenten anwenden, sodass sie sensible Inhalte weder abrufen noch weitergeben.
Insider-Risiko und Überwachung
- Insider-Risiko-Management erkennt riskante Aktivitäten – auch von Agenten – und liefert eine Risikobewertung.
- Überwachung (Audit): Agenten-Interaktionen werden protokolliert und stehen für Untersuchungen und eDiscovery bereit.
- Aufbewahrung: Auch von Agenten erzeugte Inhalte unterliegen euren Aufbewahrungs- und Löschrichtlinien.
KI-Beobachtung in DSPM
Unter DSPM > KI-Beobachtung zeigt Purview alle Agenten mit Aktivität in den letzten 30 Tagen, sortiert nach Risiko. Ihr seht, welche Agenten mit sensiblen Daten arbeiten, ob es Hinweise auf Oversharing oder Datenabfluss gibt und welche Richtlinien greifen.
Und Foundry?
Für Foundry-Anwendungen lässt sich Purview über Defender for Cloud anbinden, damit Prompts und Antworten klassifiziert und überwacht werden. Datenschutzrichtlinien greifen dabei nur, wenn die Aufrufe mit einem Entra-Token im Benutzerkontext erfolgen. Microsoft weist außerdem darauf hin, dass Daten aus Foundry-Agenten in dieser Integration derzeit noch nicht enthalten sind. Für eigene Agenten gilt deshalb umso mehr: Rechte und Datenquellen eng halten.
Was steckt in welcher Lizenz?
Microsoft unterscheidet zwischen grundlegenden und optimierten Kontrollen:
| Grundlegend (E3) | Optimiert (E5) | |
|---|---|---|
| Oversharing finden | Berichte zur Datenzugriffs-Governance, Zugriffsprüfungen | Zusätzlich DSPM-Datenrisikobewertungen |
| Sofortmaßnahmen | Eingeschränkte Inhaltserkennung und Zugriffssteuerung | – |
| Bezeichnungen | Manuelle Bezeichnungen, Site-Bezeichnungen | Automatische Bezeichnung |
| Schutz | DLP für Prompts mit sensiblen Informationen | DLP schließt bezeichnete Dateien von Copilot aus, Insider-Risiko-Management |
| Beobachtung | Überwachungsprotokoll | KI-Beobachtung, Defender for Cloud Apps |
Die Tabelle ist eine vereinfachte Orientierung. Einige SAM-Funktionen sind zudem an Copilot-Lizenzen gebunden. Prüft deshalb die aktuellen Produktbeschreibungen.
Unsere Reihenfolge für die Praxis
- Berichte zur Datenzugriffs-Governance ausführen und die 20 riskantesten Sites identifizieren.
- Für diese Sites sofort die eingeschränkte Inhaltserkennung einschalten.
- Site-Besitzer per Zugriffsprüfung einbinden und Berechtigungen aufräumen.
- Freigabeeinstellungen verschärfen und Ablaufzeiten für Links setzen.
- Vertraulichkeitsbezeichnungen einführen, anschließend DLP für Copilot und Agenten aktivieren.
- Die eingeschränkte Inhaltserkennung wieder entfernen, sobald eine Site aufgeräumt ist.
Wie ihr das in eine Gesamt-Roadmap einordnet, zeigt Teil 6 unserer Zero-Trust-Serie.
Wie es weitergeht
Identitäten, Plattformen und Daten sind abgesichert. Im letzten Teil, Teil 5, geht es um den Betrieb: Wie behaltet ihr mit Microsoft Agent 365 und Microsoft Defender den Überblick über alle Agenten, erkennt Angriffe und greift rechtzeitig ein?
Offizielle Microsoft-Quellen
- Copilot und Agenten mit SharePoint Advanced Management vorbereiten
- Eingeschränkte Inhaltserkennung
- Sicherheit und Governance für Copilot (Copilot Controls)
- Data Security Posture Management
- Purview für Microsoft Agent 365
- Sichere Datengrundlage für Microsoft Copilot
Serie: Zero Trust für KI-Agenten
- Teil 1: Warum KI-Agenten ein neues Risiko sind
- Teil 2: Agenten bauen mit Copilot Studio und Foundry
- Teil 3: Identität und Zugriff für Agenten
- Teil 4: Daten schützen, bevor die KI sie findet – ihr seid hier
- Teil 5: Agenten überwachen und steuern
